Wer hat Zugriff worauf? Die Zugriffsprüfung, die die Aufsicht verlangt
Regulierte Unternehmen müssen zeigen, wer welche Daten öffnen kann, dass das geprüft wird, und die Nachweise exportieren. Was die Tenant-Berichte liefern und was nicht.
Früher oder später stellt eine Aufsichtsbehörde, ein Prüfer oder ein Datenschutzbeauftragter dieselbe Frage in einer ihrer Formen: Wer hat Zugriff worauf, woher wissen Sie das, und wann haben Sie es zuletzt geprüft. Bei einer Bank kommt sie als Rezertifizierung der Zugriffsrechte, die die MaRisk seit Jahren verlangt und die DORA jetzt für jedes IKT-System ausbuchstabiert. Bei einem Versicherer kommt sie über dieselben DORA-Regeln und die IT-Anforderungen der eigenen Aufsicht. Bei jedem, der personenbezogene Daten verarbeitet, kommt sie als Verzeichnis nach Artikel 30 und als Pflicht nach Artikel 32, die Kontrollen nachweisen zu können. ISO 27001 fasst es in Maßnahme A.5.18, Zugriffsrechte in regelmäßigen Abständen überprüfen, und BSI C5 hat ein Kriterium mit demselben Inhalt. Die Formulierung unterscheidet sich, die verlangte Liste ist dieselbe.
In diesem Artikel geht es darum, diese Liste aus einem Sapherbox-Tenant zu erzeugen. Er beschreibt, was die Berichte zeigen, was die Exporte enthalten, wie sich belegen lässt, dass die Prüfung stattgefunden hat, und die zwei Grenzen, die eine ehrliche Antwort an die Aufsicht nennen muss.
Die Frage hat drei Teile
Eine Zugriffsprüfung ist nicht ein Bericht. Es sind drei Fragen, jede mit einer eigenen Sicht.
- Nach Ressource: Wer kann jeden einzelnen Ordner und jede Datei öffnen, und auf welcher Stufe. Das ist das Inventar.
- Nach Person: Was erreicht jedes einzelne Konto, intern oder extern. Das ist die Prüfung beim Ausscheiden und die Prüfung auf minimale Rechte.
- Nach Ausnahme: Welche Konten existieren ohne Grund. Inaktive Gäste, fehlgeschlagene Anmeldungen, Sperrungen.
Sapherbox beantwortet alle drei auf der Seite „Berichte“ des Administrators, in vier Reitern, jeder mit CSV-Export. Jeder Nutzer hat außerdem eine eigene, engere Fassung der ersten beiden für die Inhalte, die ihm gehören. Davon handelt Wer teilt, trägt die Verantwortung. Die Berichte des Administrators sind die organisationsweiten, und nach denen fragt die Aufsicht.
Das Zugriffsinventar
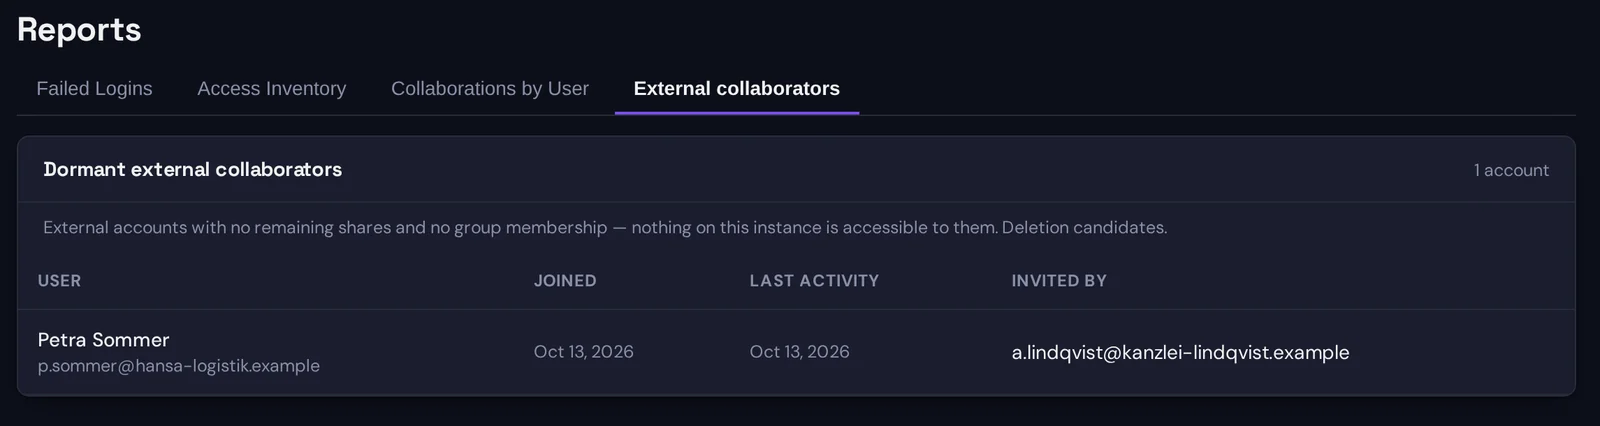
Das Zugriffsinventar listet jede aktive Freigabe im Tenant, bei der der Berechtigte nicht der Eigentümer ist: eine Zeile pro Ordner oder Datei und Berechtigtem, mit Ressourcentyp und Name, Eigentümer, wer den Zugriff hält, Berechtigungsstufe, wann er vergeben wurde und von wem. Es ist die vollständige Antwort auf „Wer kann was öffnen“, erzeugt aus den Freigaben, die der Server durchsetzt, und nicht aus einer Tabelle, die jemand pflegt.
Es hat zwei Modi, und der Unterschied zählt bei einer Prüfung.
„Wie vergeben“ zeigt die Berechtigten so, wie der Zugriff vergeben wurde. Wurde ein Ordner mit der Gruppe „Steuerteam“ geteilt, steht in der Zeile Steuerteam. Das ist die Sicht, um zu prüfen, ob das Teilen der Richtlinie folgt, denn sie zeigt die Entscheidungen, die Menschen getroffen haben: dieser Ordner ging an jene Gruppe, auf dieser Stufe.
„Effektiv“ löst jede Gruppenfreigabe in die Personen auf, die sie derzeit erreicht, und markiert jede aufgelöste Zeile mit der Gruppe, über die sie entstand. Hat das Steuerteam elf Mitglieder, hat der Ordner jetzt elf Zeilen, jede mit „via Steuerteam“. Das ist die Sicht, die eine Aufsicht mit Zugriffsrechten meint, denn sie zeigt, wer den Ordner heute tatsächlich öffnen kann, einschließlich der Personen, die letzte Woche in die Gruppe aufgenommen wurden und in keiner eigenen Freigabeentscheidung auftauchen. Ordner mit Gruppen teilen, nicht mit einzelnen Personen erklärt, warum Gruppenfreigaben der bessere Standard sind. Die effektive Sicht hält sie prüfbar.
Die CSV-Datei enthält beides: eine Spalte für die Art des Berechtigten, Nutzer oder Gruppe, und eine Spalte für die Gruppe, die bei aufgelösten Zeilen gefüllt ist. Ein Prüfer kann in der Tabellenkalkulation nach beidem filtern.
Freigaben nach Nutzer
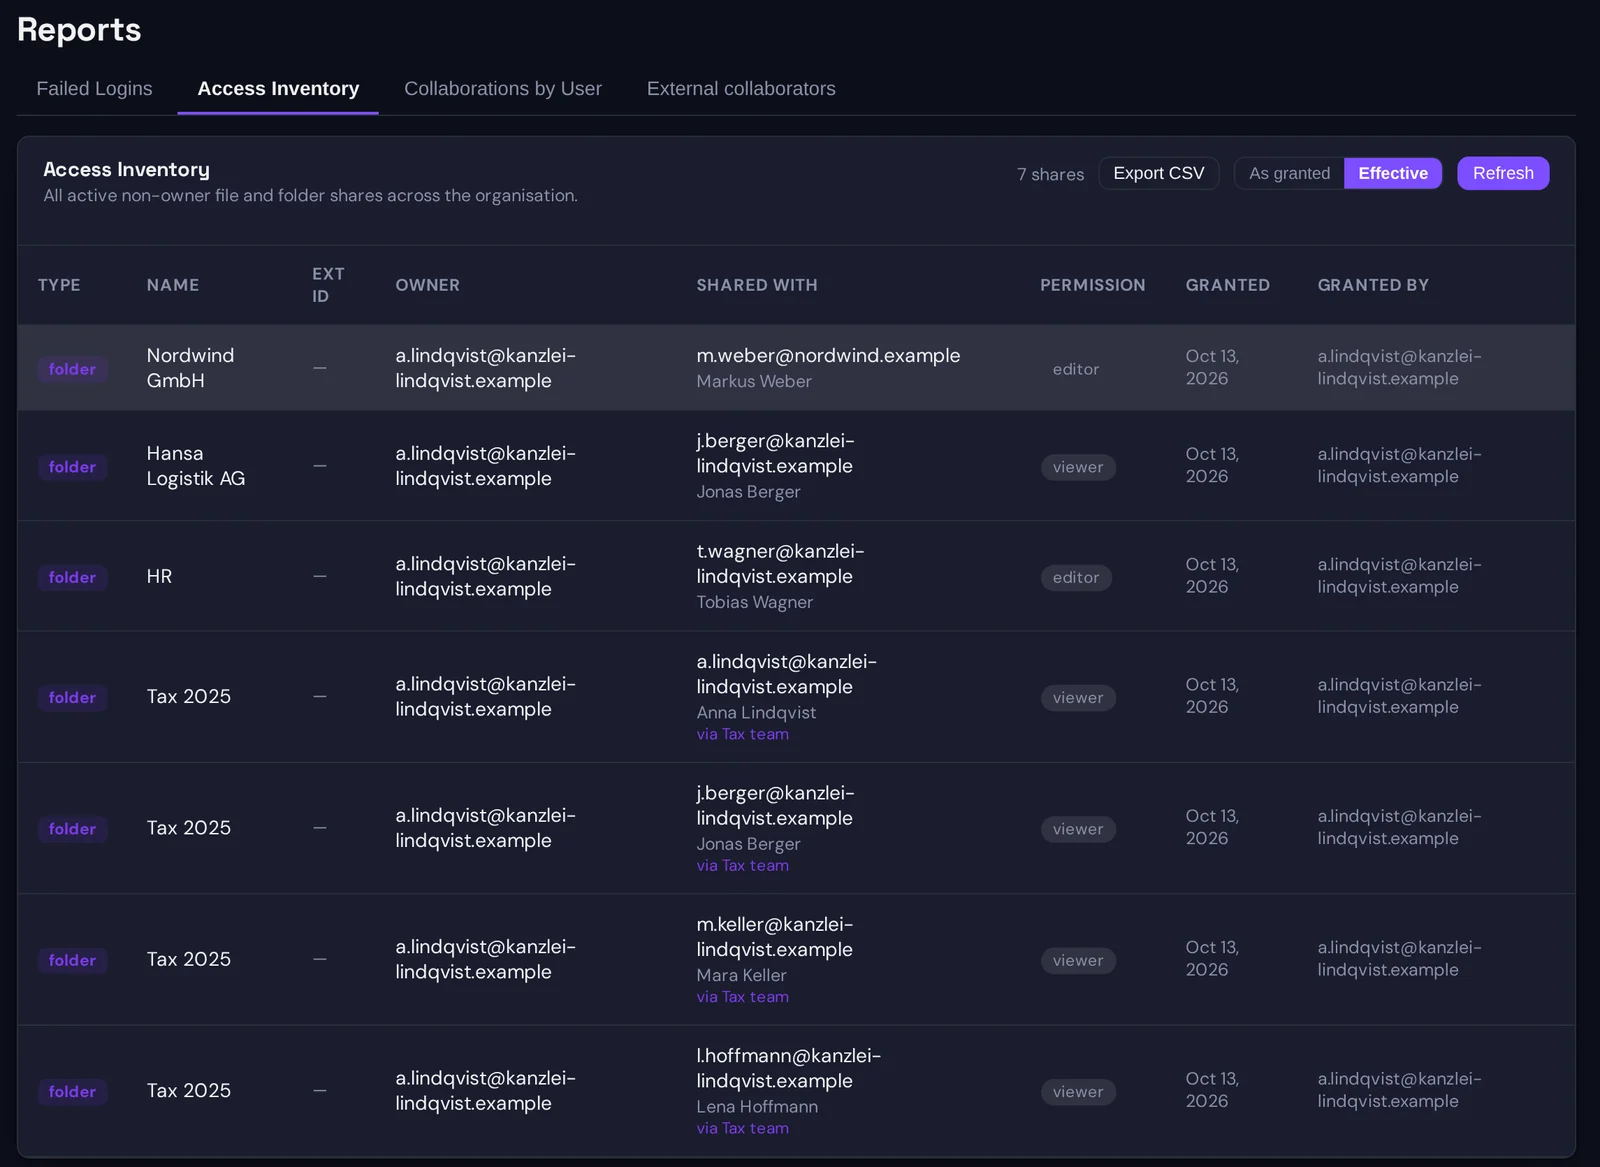
Dieselben Daten, andersherum gruppiert: ein Block pro Konto mit jedem Ordner und jeder Datei, die es erreichen kann, mit Eigentümer, Berechtigung, Vergabedatum, Vergebendem und dem letzten Zugriff des Kontos. Ein Filter beschränkt die Ansicht auf Ordner oder auf Dateien.
Das ist die Sicht für die zwei Prüfungen, nach denen eine Aufsicht namentlich fragt. Die Prüfung beim Ausscheiden: Was hält ein Konto, bevor es deaktiviert wird, und dass die Liste nach der Deaktivierung leer ist. Die Prüfung auf minimale Rechte: Braucht ein Konto mit Editor-Rechten auf vierzig Ordnern diese wirklich, und die Spalte mit dem letzten Zugriff zeigt am schnellsten, welche der vierzig es seit einem Jahr nicht geöffnet hat.
Es ist auch die Sicht für die Frage nach einem Vorfall: Dieses Konto wurde am Dienstag kompromittiert, was konnte es erreichen. Die Antwort ist ein Block dieses Berichts, und genau dafür verweist NIS2 und DORA: Das Audit-Protokoll, das sie erwarten auf den Zugriffsbericht.
Inaktive Gäste und der Sicherheitsbericht
Zwei Berichte decken die Ausnahmen ab.
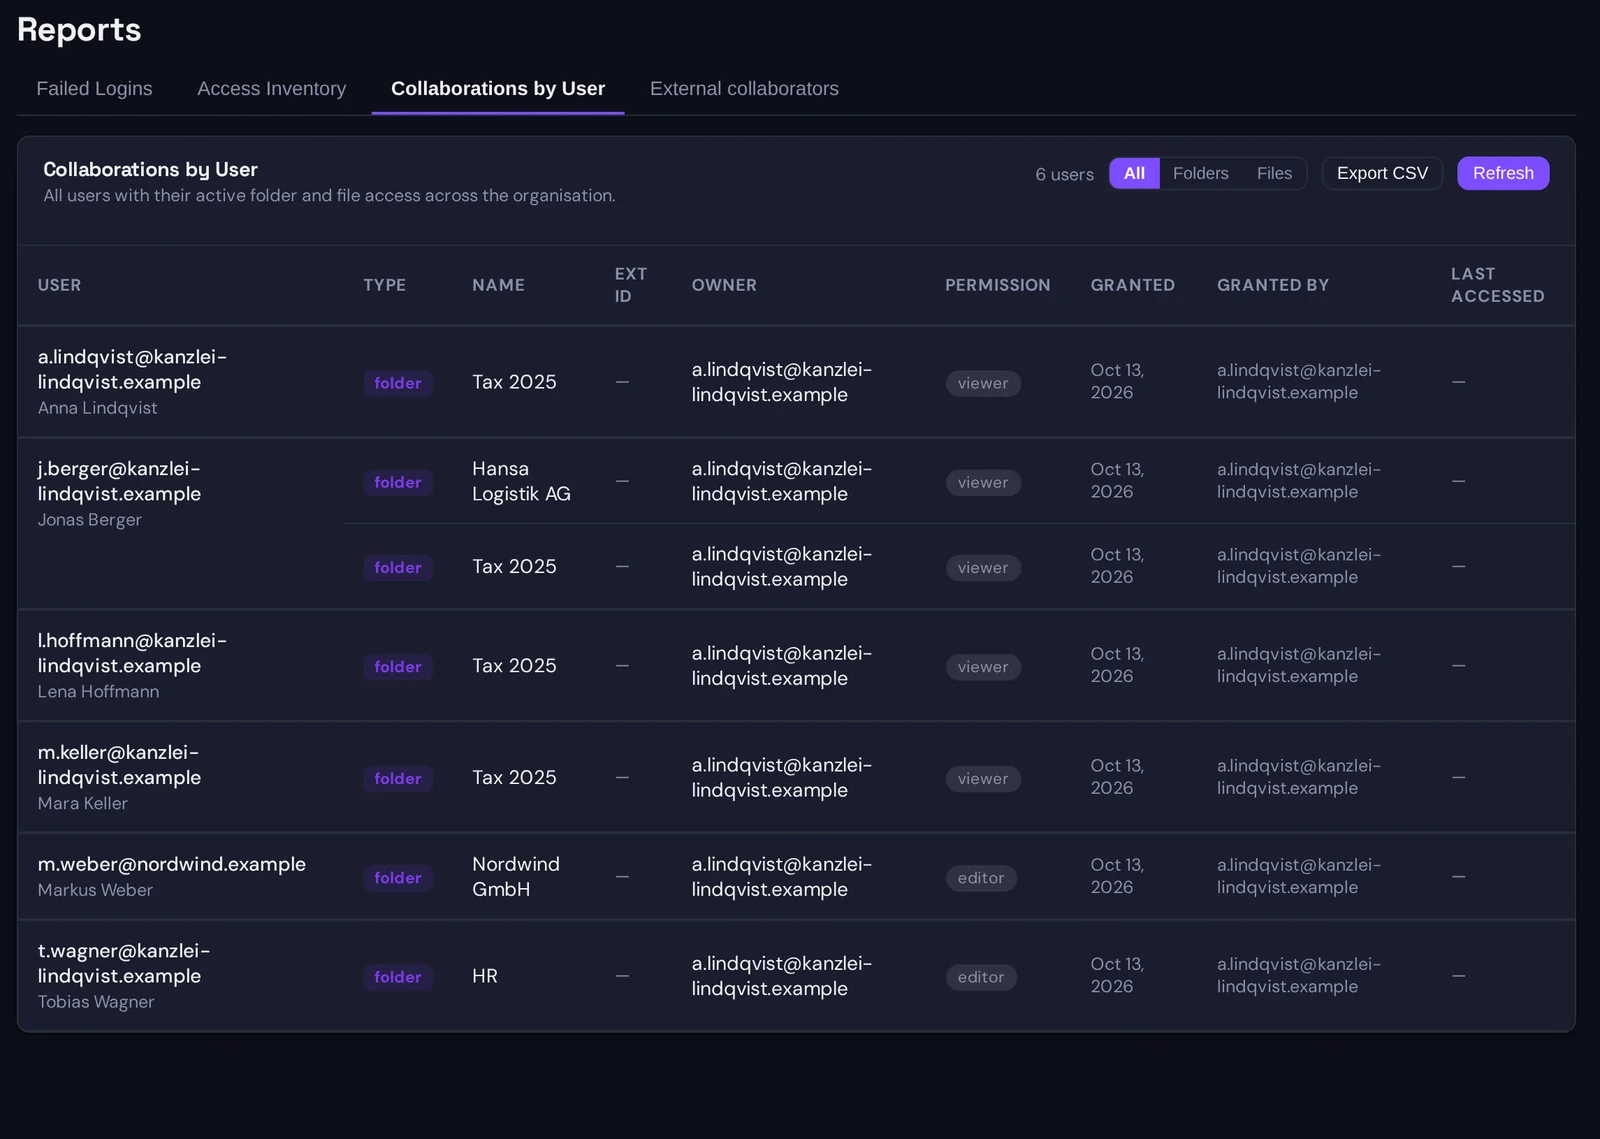
Inaktive externe Kollaborateure listet externe Mitarbeitende ohne verbleibende Freigabe und ohne Gruppenmitgliedschaft: Konten, die für ein inzwischen beendetes Engagement eingeladen wurden, mit Erstellungsdatum, letzter Aktivität und der Person, die sie eingeladen hat. Das sind Löschkandidaten. Eine Prüfung, die sie schließt, ist die Art Aufräumarbeit, die ein Prüfer gern im Protokoll sieht, denn jede Löschung ist ein Audit-Eintrag mit Datum und Administratorname.
Der Sicherheitsbericht fasst fehlgeschlagene Anmeldungen, Sperrungen und abgewiesene Versuche über einen Zeitraum Ihrer Wahl zusammen, bis zu einem Jahr, je Konto und Quelladresse, mit erstem und letztem Vorkommen und einer Anzahl. Er ist keine Zugriffsprüfung, aber derselbe Prüfer will ihn meist im selben Ordner haben: als Beleg, dass Anmeldefehler beobachtet werden, und als Liste der Konten, die angegriffen werden.
Belegen, dass die Prüfung stattgefunden hat
Ein Bericht, der erzeugt und gelesen wurde, hinterlässt für sich keine Spur. Spuren hinterlässt, was die Prüfung bewirkt.
Jede Freigabe, jeder Entzug, jede Änderung einer Berechtigungsstufe, jede Änderung einer Gruppenmitgliedschaft und jede Schlüsselrotation nach einem Entzug ist ein Eintrag im Audit-Protokoll, mit Akteur, Zeitpunkt und Ressource. Das Protokoll ist per HMAC verkettet, so dass die Anwendung Einträge weder ändern noch entfernen kann. Das macht es als Nachweis brauchbar. Ein Audit-Protokoll, das sich nicht unbemerkt ändern lässt beschreibt den Entwurf. Eine vierteljährliche Prüfung hat damit ein natürliches Nachweispaket: die CSV-Exporte mit dem Datum der Prüfung und die Audit-Einträge für die Entzüge und Herabstufungen, die die Prüfung ausgelöst hat. Die Audit-Seite filtert nach Aktion und Datum und exportiert ebenfalls als CSV.
Hat die Prüfung nichts zu ändern ergeben, halten Sie das im Prüfprotokoll fest und legen Sie die Exporte bei. Dass niemand entfernt wurde, belegt nicht, dass niemand hingesehen hat. Der datierte Export belegt es.
Zwei Grenzen, die genannt werden müssen
Einer Aufsicht ist mit einer bekannten Grenze besser gedient als mit einer Überraschung. Hier sind die beiden.
Namen sind maskiert, sofern Sie nichts anderes entscheiden. Ordner- und Dateinamen werden auf dem Gerät verschlüsselt, das sie angelegt hat. Der Server, und damit die Berichte, sehen sie nur maskiert, erster und letzter Buchstabe, die Mitte mit Sternen, es sei denn, der Tenant-Administrator hat die Einstellung „Ordner- und Dateinamen für Admin-Berichte speichern“ eingeschaltet. Die Berichte sind so oder so vollständig. Was sich ändert, ist, ob ein Prüfer, dem der Ordner nicht gehört, lesen kann, auf welchen Ordner sich eine Zeile bezieht. Für eine Zugriffsprüfung, die ein Datenschutzbeauftragter oder ein externer Prüfer liest, schalten die meisten Organisationen die Einstellung ein. Warum wir auch Datei- und Ordnernamen verschlüsseln beschreibt, was man damit aufgibt, damit die Entscheidung eine dokumentierte ist.
Der Administrator sieht den Zugriff, nicht den Inhalt. Ein Administrator sieht, dass ein Ordner mit einer Kanzlei geteilt ist, auf welcher Stufe, seit wann. Öffnen kann er den Ordner nicht, denn er hält dessen Schlüssel nicht. Die Prüfung, ob eine Freigabe noch angemessen ist, und nicht nur, ob sie existiert, muss deshalb die Person einbeziehen, die sie erteilt hat. Der organisationsweite Bericht sagt dem Administrator, wen er fragen muss. Das ist die Arbeitsteilung, die das Verantwortungsmodell beim Teilen beschreibt. Sie gehört ins Prüfverfahren geschrieben, statt bei der ersten Prüfung entdeckt zu werden.
Ein Prüfverfahren, das zu den Berichten passt
Für eine Organisation, die eine regelmäßige Zugriffsprüfung nachweisen muss, ist dies der Ablauf, der den Tenant so nutzt, wie er ist.
- Exportieren Sie am Prüfdatum das Zugriffsinventar im Modus „Effektiv“, die Freigaben nach Nutzer und die inaktiven Gäste. Legen Sie die Dateien mit dem Datum im Namen ab.
- Löschen Sie die inaktiven Gäste, oder dokumentieren Sie, warum jeder bleibt.
- Schicken Sie für jedes externe Konto in den Freigaben nach Nutzer der Person, die geteilt hat, den Block, der sie betrifft, und fragen Sie, ob das Engagement noch läuft. Was nicht mehr läuft, entfernt sie selbst auf ihrer Seite „Personen mit Zugriff“.
- Prüfen Sie bei internen Konten die mit der größten Reichweite gegen ihre Rolle, und bitten Sie die Eigentümer, herabzustufen oder zu entfernen.
- Exportieren Sie das Audit-Protokoll für den Prüfzeitraum, gefiltert auf Freigabe-, Gruppen- und Kontoaktionen, und legen Sie es zu den Exporten.
- Halten Sie Datum, Prüfende und Ergebnis fest.
In den Schritten drei und vier steckt das Wissen. Die Berichte gibt es, damit die Menschen, die es haben, eine kurze, konkrete Frage bekommen statt einer langen allgemeinen.
Fragen?
Hat Ihre Aufsicht oder Ihr Prüfer ein bestimmtes Format für die Zugriffsprüfung im Sinn, oder möchten Sie die Berichtsspalten auf einen bestimmten Kontrollkatalog abbilden? Schreiben Sie uns an hello@sapherbox.com.