
Warum wir auch Datei- und Ordnernamen verschlüsseln
Oft verrät der Dateiname mehr als der Inhalt. Die meisten verschlüsselten Speicherdienste speichern Namen im Klartext. Sapherbox nicht, und dank Ordnerschlüsseln kostet das kaum etwas.
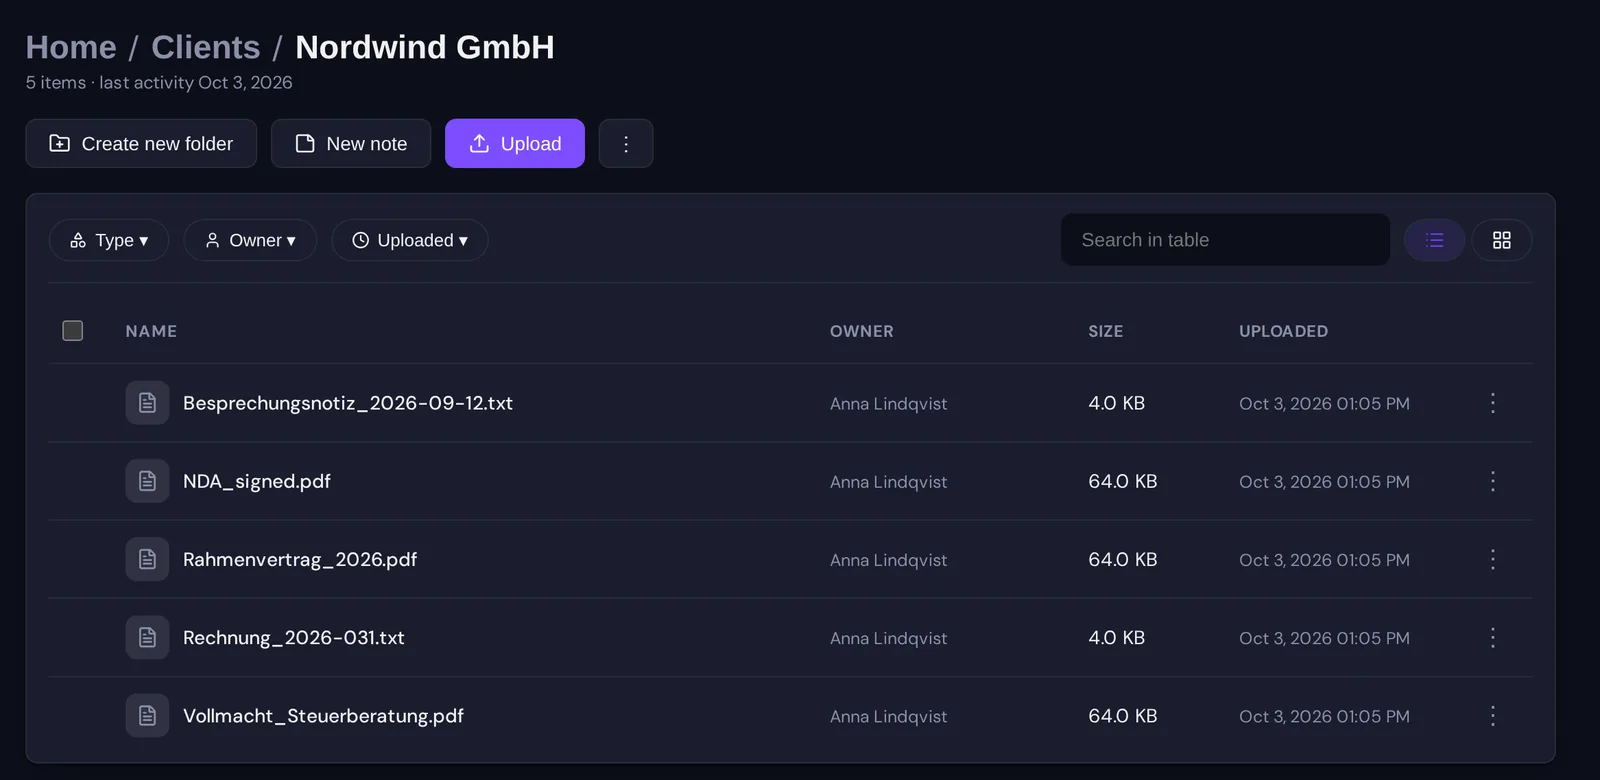
Stellen Sie sich einen Vault vor, in dem jedes Dokument einwandfrei verschlüsselt ist. Im Ordnerbaum steht: Clients, Nordwind GmbH, Übernahme 2026, Due Diligence, Vorstandsbeschluss Entwurf v3. Sie haben keine einzige Datei geöffnet und wissen bereits, wer übernommen wird, wann, und dass noch nichts entschieden ist. Kommen in einem Personalordner noch Kuendigungsschreiben_Weber.pdf und ein paar Rechnungen mit Datum im Namen dazu, spielen die verschlüsselten Inhalte kaum noch eine Rolle.
Namen sind Metadaten, und bei den Metadaten hören die meisten „Ende-zu-Ende-verschlüsselten“ Speicherdienste auf. Die Inhalte werden auf dem Gerät verschlüsselt. Namen, Ordnerstruktur und Dateitypen liegen dagegen im Klartext, damit der Server sie ohne Schlüssel auflisten, sortieren, durchsuchen und anzeigen kann. Technisch ist das eine vernünftige Abkürzung. Sie bedeutet aber, dass der Server, der Betreiber, die Datensicherung und jeder, der in eines davon eindringt, ausgerechnet die eine Zeile jedes Dokuments lesen kann, die für den schnellen Blick geschrieben wurde.
Sapherbox verschlüsselt Namen. Dieser Artikel erklärt, was das genau bedeutet, warum es schwieriger ist, als es klingt, wie das Design mit Ordnerschlüsseln es bezahlbar macht und was der Server trotzdem sieht.
Was genau verschlüsselt wird
Jeder Dateiname wird im Browser vor dem Upload verschlüsselt, mit demselben Schlüssel wie der Inhalt der Datei. Wo der Name stünde, speichert der Server ein Chiffrat. Damit kann nur etwas anfangen, wer den Dateischlüssel hat. Auch der Dateityp wird mit diesem Schlüssel versiegelt und neben dem Namen abgelegt. Ein Typ ist nämlich so etwas wie ein kleiner Name: Eine Tabelle in einem Ordner namens „Gehälter“ spricht für sich.
Auch jeder Ordnername wird verschlüsselt, mit einem eigenen Schlüssel des Ordners. Jeder Ordner hat einen Namensschlüssel, der für das Schlüsselpaar des Ordners versiegelt ist. Wird der Ordner geteilt, gibt die Freigabe genau dieses Schlüsselpaar weiter. Wer den Ordner öffnen kann, kann also auch seinen Namen lesen. Der Server kann nichts öffnen und sieht im Baum nur Chiffrat.
Der Baum selbst ist nicht verschlüsselt, also die Information, welcher Ordner in welchem liegt. Der Server braucht sie, um die Anfrage „Inhalt dieses Ordners auflisten“ zu beantworten. Er braucht sie auch, um durchzusetzen, dass eine Freigabe auf einem übergeordneten Ordner bis zu dessen Inhalt reicht, und um in einem Teilbaum die Schlüssel zu erneuern, wenn jemand entfernt wird. Was er allein aus der Form des Baums erfährt, beschreiben wir weiter unten.
Warum das schwieriger ist, als Inhalte zu verschlüsseln
Die Bytes einer Datei zu verschlüsseln, lässt sich leicht nachrüsten. Der Server speichert einen Datenblock und muss nie hineinschauen. Bei Namen ist das anders, denn der Server arbeitet mit ihnen. Er sortiert danach und durchsucht sie. Er zeigt sie in Audit-Einträgen und Berichten an, erkennt Duplikate daran und hilft einem Administrator, den Ordner zu finden, über den sich jemand beschwert hat. Nimmt man dem Server die Namen weg, muss jede dieser Funktionen ohne sie neu gebaut werden.
Deshalb verzichten die meisten Anbieter darauf. Die ehrlichen unter ihnen sagen es in einer Fußnote. Der Preis für verschlüsselte Namen ist nicht kryptografischer Natur. Er besteht darin, dass der Client die ganze Arbeit übernehmen muss, die vorher der Server erledigt hat, und zwar mit Schlüsseln, die er sich erst beschaffen muss.
Hier zahlt sich das Design mit Ordnerschlüsseln aus. Jeder Ordner hat ein Schlüsselpaar, und jedes Element darin ist für seinen übergeordneten Ordner versiegelt. Wer einen Ordner öffnet, erhält deshalb über eine einzige Kette die Schlüssel zu allem, was darunter liegt. Um einen Ordner mit zweihundert Dateien anzuzeigen, holt der Browser zweihundert verschlüsselte Namen und entschlüsselt sie lokal mit Schlüsseln, die er bereits hat. Sortiert wird nach dem Entschlüsseln im Arbeitsspeicher. Das geht so schnell, dass Sie es nicht bemerken. Und anders als bei einem flachen Design mit einem Schlüssel je Datei muss der Browser nicht für jede Datei einzeln einen Schlüssel abrufen.
Jede Funktion, die auf Klartextnamen angewiesen war, haben wir auf der Client-Seite neu gebaut:
- Die Suche arbeitet mit verblindeten Tokens, die Ihr Gerät aus dem Namen berechnet. Der Server gleicht also Tokens ab, die er nicht lesen kann. Wir haben das Design und seine Grenzen beschrieben.
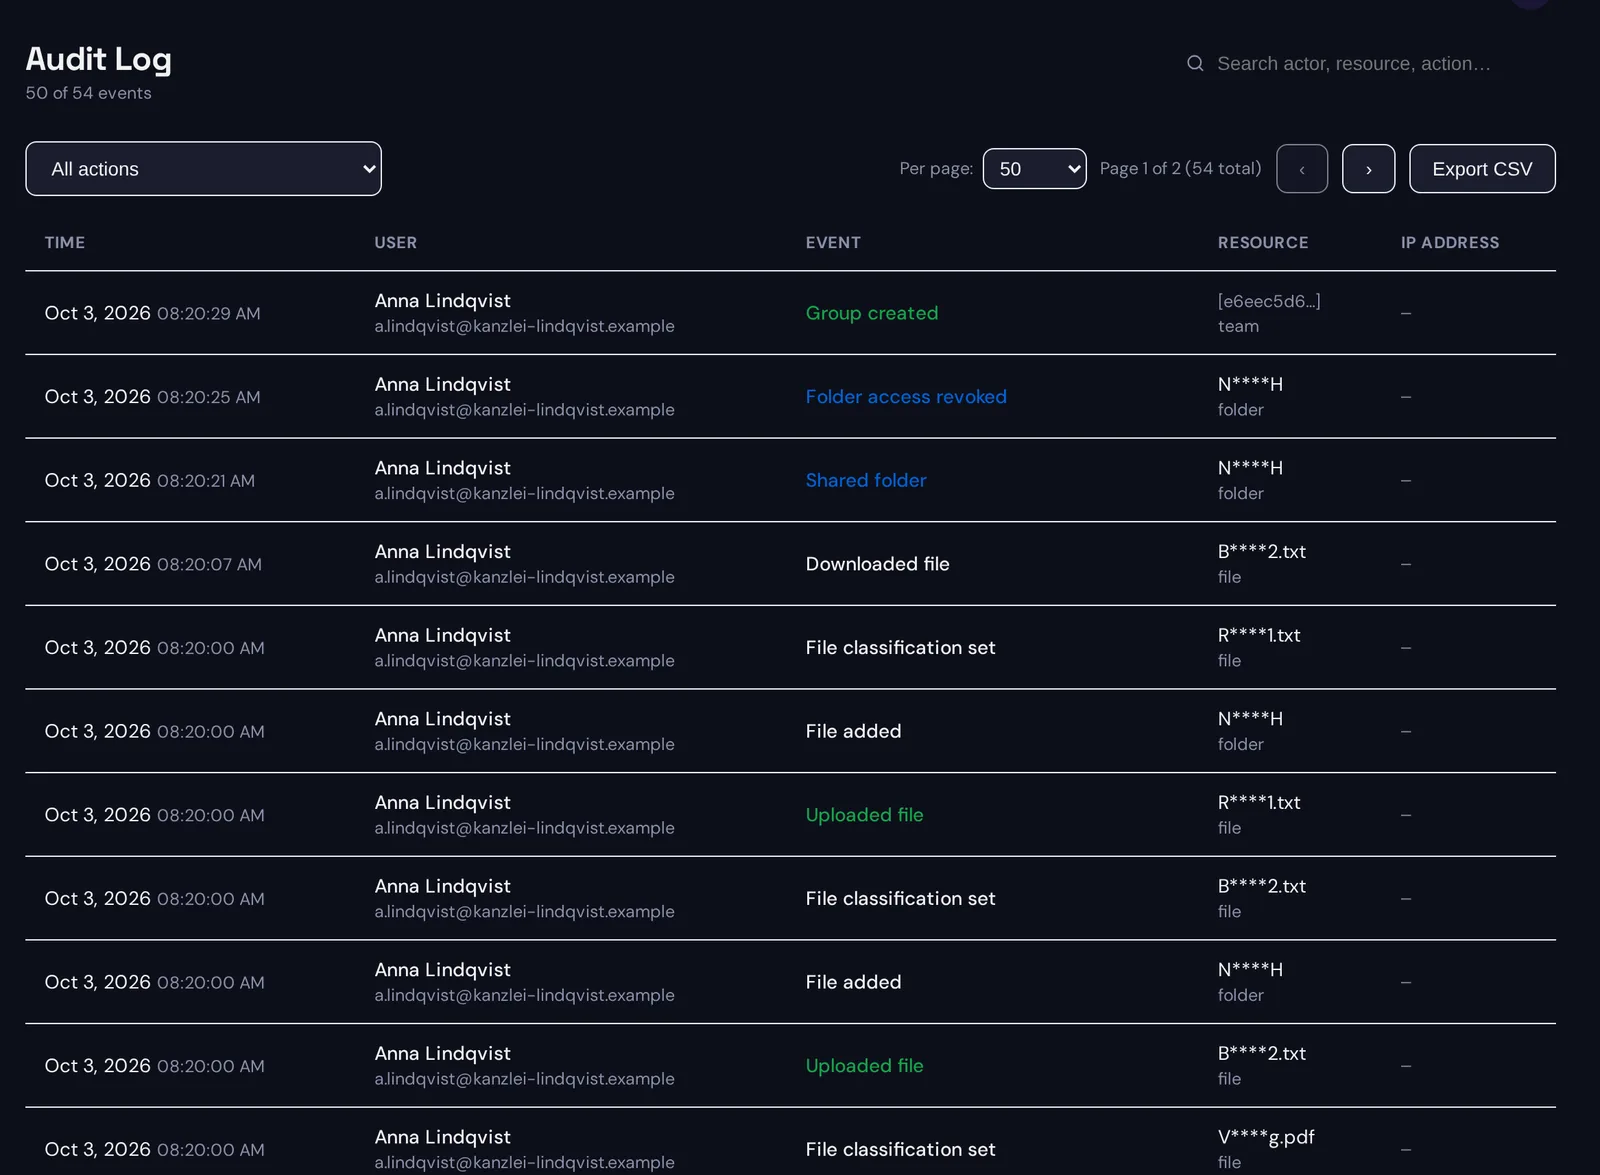
- Audit-Einträge enthalten eine maskierte Form des Namens: das erste und das letzte Zeichen sowie die Dateiendung, etwa NH für einen Ordner oder B2.txt für eine Datei. Ein Administrator erkennt daran den Eintrag, den er sucht. Lesen kann er den Namen nicht.
- Berichte zeigen dieselben maskierten Namen, es sei denn, der Tenant schaltet Klartextnamen für Berichte ein. Dazu unten mehr.
- Umbenennen eines Ordners verschlüsselt nur seinen Namen neu, mit demselben Namensschlüssel. Eine Umbenennung ist daher ein kleiner Schreibvorgang und kein Schlüsselwechsel.
Was der Server trotzdem sieht
Verschlüsselte Namen machen den Baum nicht unsichtbar. Wir zählen lieber auf, was übrig bleibt, als etwas anderes anzudeuten.
Der Server sieht die Struktur: wie viele Ordner es gibt, wie tief sie verschachtelt sind, wie viele Elemente jeder enthält und welcher Ordner mit wem geteilt ist. Er sieht Größen und Zeitstempel. Er sieht die maskierten Namen im Audit-Log. Bei einem kurzen Namen verrät das bereits den größten Teil des Namens. Er sieht die verblindeten Suchtokens. Daraus erkennt er, dass zwei Dateien ein Wort gemeinsam haben, aber nicht, welches. Nichts davon ist Inhalt, und nichts davon ist ein Name. Ein entschlossener Analyst mit Zugriff auf all diese Daten könnte daraus aber durchaus Schlüsse ziehen. In unserem Artikel darüber, was der Server sehen kann und was nicht, führen wir jeden Punkt auf.
Eines wollen wir klar sagen, weil es eine Entscheidung ist und keine Grenze: Ein Tenant-Administrator kann festlegen, dass Klartextnamen für Berichte gespeichert werden.
Der Schalter, und warum es ihn gibt
Manche Organisationen brauchen eine Übersicht mit echten Namen. Eine Zugriffsprüfung soll für den Datenschutzbeauftragten lesbar sein, ein Audit-Export soll den Ordner beim Namen nennen und nicht N****H schreiben. Für diese Fälle gibt es eine Tenant-Einstellung, die standardmäßig ausgeschaltet ist. Ist sie aktiv, speichert der Server beim Anlegen, Umbenennen und Hochladen den vollständigen Namen eines Ordners oder einer Datei. Administratorberichte zeigen dann echte Namen.
Die Einstellung sagt unmissverständlich, was Sie dafür aufgeben. So gespeicherte Namen können der Server und die Administratoren lesen. Die Inhalte bleiben verschlüsselt. Wird die Einstellung wieder ausgeschaltet, löscht der Server alle im Klartext gespeicherten Namen. Wir haben einen sichtbaren, dokumentierten Schalter daraus gemacht und keine stille Voreinstellung. Denn um die Voreinstellung geht es in diesem ganzen Artikel. Eine Organisation, die den anderen Kompromiss braucht, soll ihn bewusst eingehen.
Warum das wichtiger ist, als es scheint
Dafür gibt es drei Gründe, in aufsteigender Bedeutung.
Der erste ist das Datenleck. Wird bei einem Anbieter eingebrochen, der Namen im Klartext speichert, sind die Namen abgeflossen. Und Namen reichen oft schon: die Gegenpartei, das Projekt, die Person, das Datum. „Die Inhalte waren verschlüsselt“ ist ein schwacher Trost, wenn die Datei so hieß, wie sie hieß.
Der zweite ist die Rechtslage. Nach der DSGVO ist ein Dateiname, der eine Person identifizierbar macht, ein personenbezogenes Datum. Daran gibt es nichts zu deuteln. Kuendigungsschreiben_Weber.pdf ist ein personenbezogenes Datum über Weber, ob das Schreiben selbst lesbar ist oder nicht. Ein Anbieter, der Namen im Klartext speichert, verarbeitet diese Daten und kann sie lesen. Ein Anbieter, der nur Chiffrat speichert, das er nicht öffnen kann, verarbeitet sie im formalen Sinne von Artikel 4 Nummer 2 ebenfalls, kann sie aber nicht zur Kenntnis nehmen. Dieser Unterschied zeigt sich im Auftragsverarbeitungsvertrag, in der Risikobewertung und darin, was nach einem Vorfall gemeldet werden muss.
Der dritte ist die Frage, was „Ende-zu-Ende“ eigentlich bedeuten soll. Wenn das Versprechen lautet, dass der Anbieter Ihre Dokumente nicht lesen kann, dann muss es auch die Teile umfassen, die sich am leichtesten lesen lassen. Ein Produkt, das den Text verschlüsselt und den Titel offenlegt, hat die Grenze dort gezogen, wo es bequem war, und nicht dort, wo die Daten liegen.
Fragen?
Wenn Sie sehen möchten, wie sich verschlüsselte Namen im Sync-Client, in der Suche oder in Berichten verhalten, oder Ihr Sicherheitsteam das Design der Namensschlüssel im Detail kennenlernen möchte, schreiben Sie uns an hello@sapherbox.com.