
Warum es zwei Schritte braucht, um jemanden aufzunehmen
Wer noch kein Konto hat, wird erst eingeladen und bekommt den Schlüssel später. Die Pause dazwischen ist keine Bürokratie: Der Schlüssel der Person entsteht erst bei der Registrierung.
Auf den meisten Dokumentenplattformen nehmen Sie eine Person mit einem einzigen Handgriff auf. Sie geben eine E-Mail-Adresse ein, wählen eine Berechtigung, klicken auf eine Schaltfläche, und die Person hat Zugriff. Hat sie noch kein Konto, bekommt sie es im selben Zug.
In Sapherbox braucht es zwei Schritte, wenn jemand noch kein Konto hat, und dazwischen liegt eine Pause, auf deren Länge Sie keinen Einfluss haben. Sie senden eine Einladung. Die Person registriert sich. Danach kommen Sie zurück und schließen ab, was Sie begonnen haben. Neue Administratoren bemerken das am ersten Tag und fragen zu Recht, wozu der zweite Schritt gut ist.
Die kurze Antwort lautet: Im ersten Schritt lässt sich kein Schlüssel übergeben, weil das Schloss, zu dem er passen muss, noch gar nicht existiert.
Die zwei Schritte im Überblick
Schritt eins: einladen. Sie geben an, wen Sie einladen und was die Person bekommen soll. Das geht an drei Stellen. Ein Administrator legt unter „Nutzer“ ein neues Konto an. Jemand teilt einen Ordner oder eine Datei mit einer E-Mail-Adresse, zu der es noch kein Konto gibt. Eine Gruppenleitung lädt eine neue Person in eine Gruppe ein. Das Ergebnis ist in allen drei Fällen dasselbe: eine Einladungs-E-Mail mit einem persönlichen Link, der sieben Tage gilt, und ein Eintrag, der festhält, dass die Person eingeladen wurde. Administratoren sehen das neue Konto mit dem Status „Initiiert“. Auf der Seite „Personen mit Zugriff“ steht die Einladung auf „Wartet auf Registrierung“.
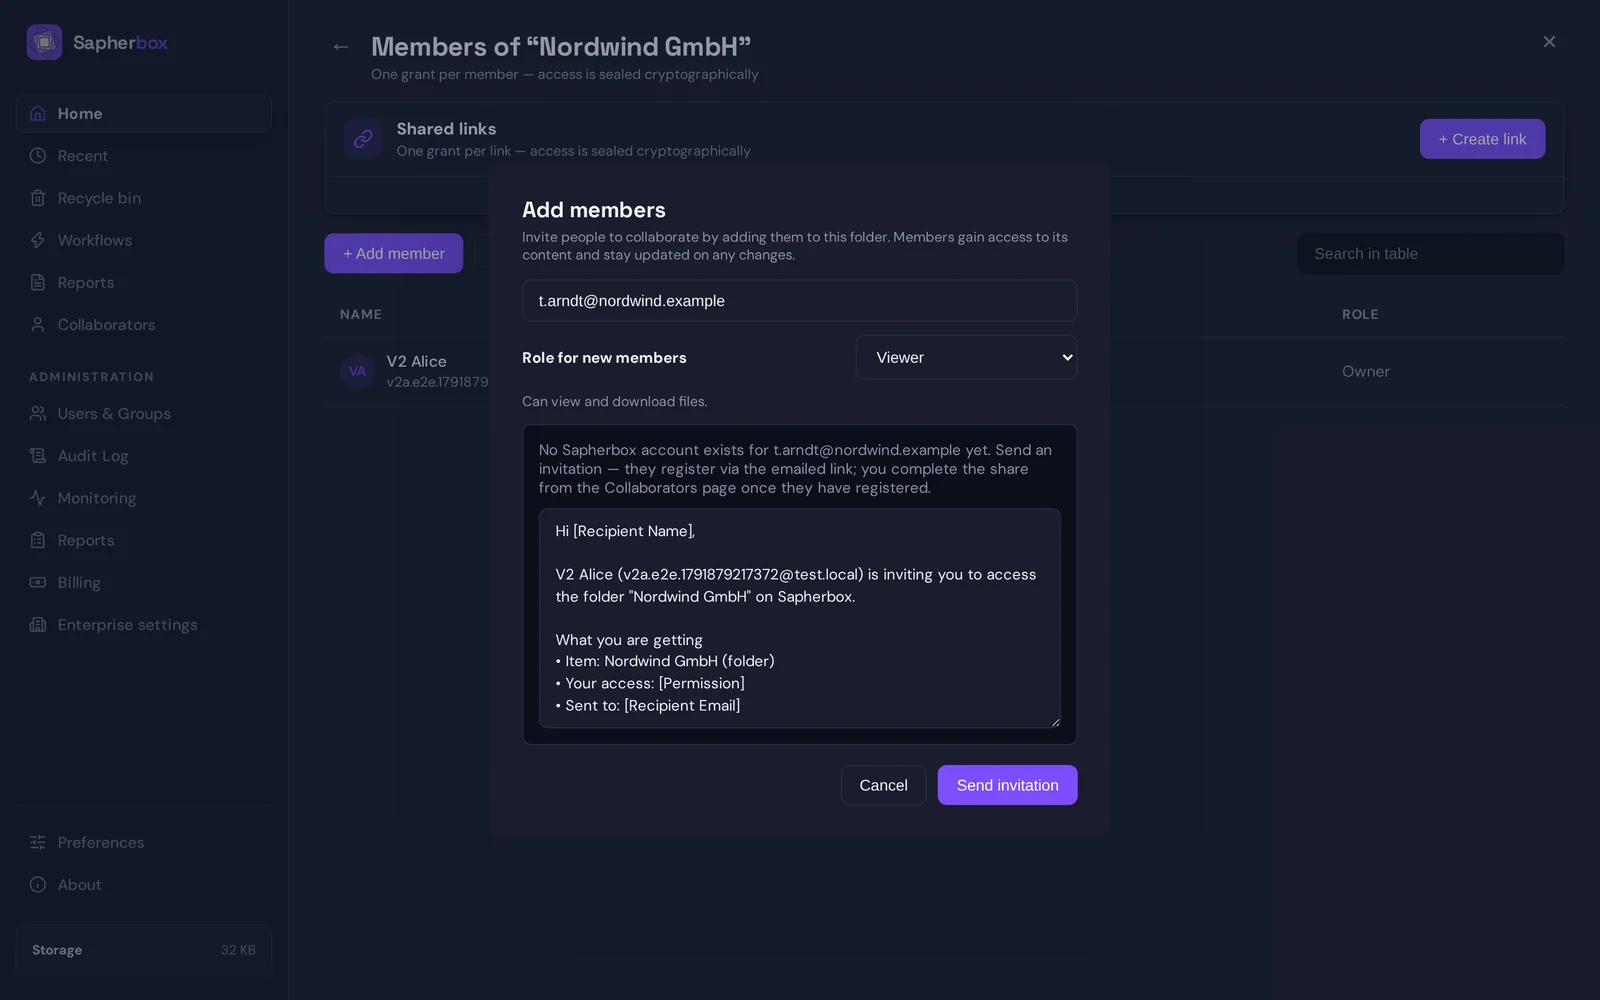
Bis hierhin hat niemand etwas erhalten. Der Server hat sich lediglich notiert, welche Adresse eingeladen wurde, von wem, wozu und mit welcher Berechtigungsstufe. Einen Schlüssel für diese Person hat er nicht, auch keinen versiegelten.
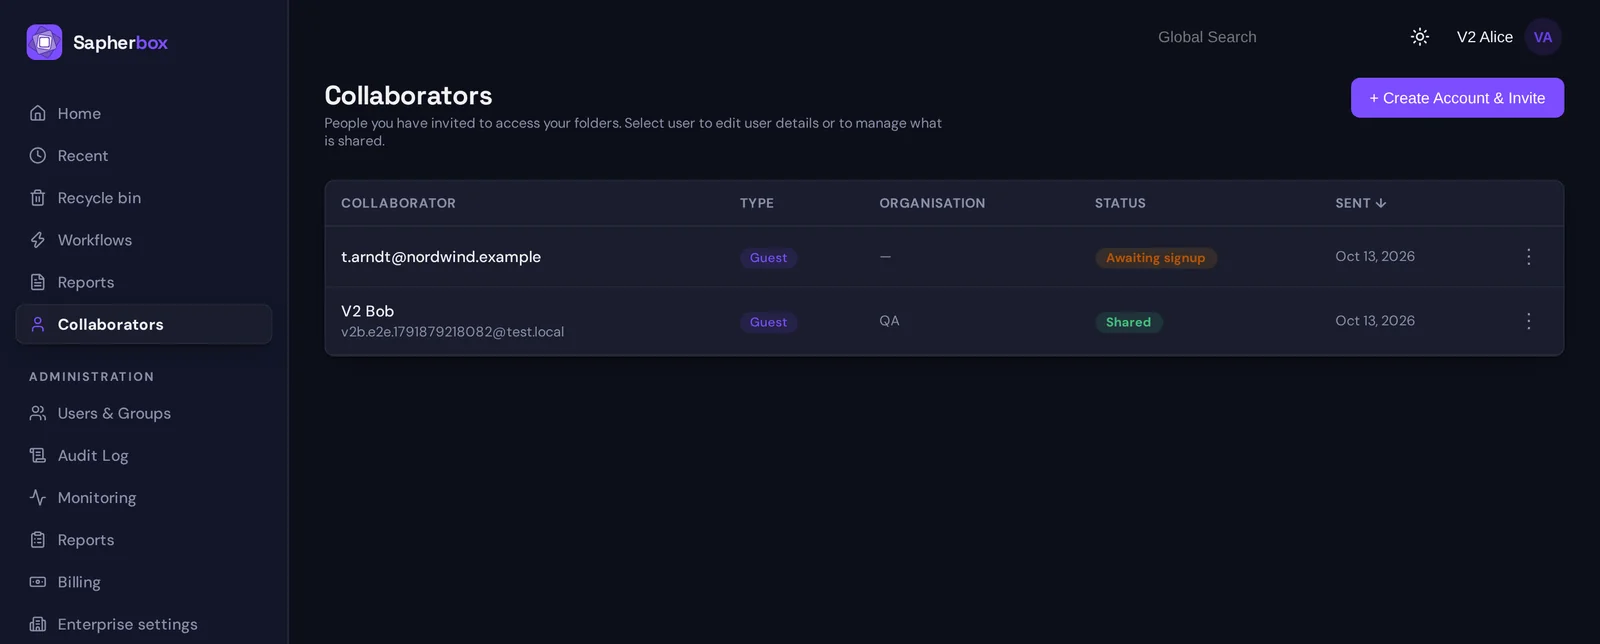
Dazwischen: Die Person registriert sich. Sie öffnet den Link und wählt ein Passwort. Ihr Browser erzeugt dabei ihre Schlüssel: ein Schlüsselpaar für die Verschlüsselung, klassisch und Post-Quanten, sowie einen Signaturschlüssel. Die privaten Hälften werden auf ihrem Gerät versiegelt, bevor irgendetwas gespeichert wird. Die öffentlichen Hälften werden im Tenant veröffentlicht. Erst von diesem Moment an gibt es etwas, für das sich ein Schlüssel versiegeln lässt.
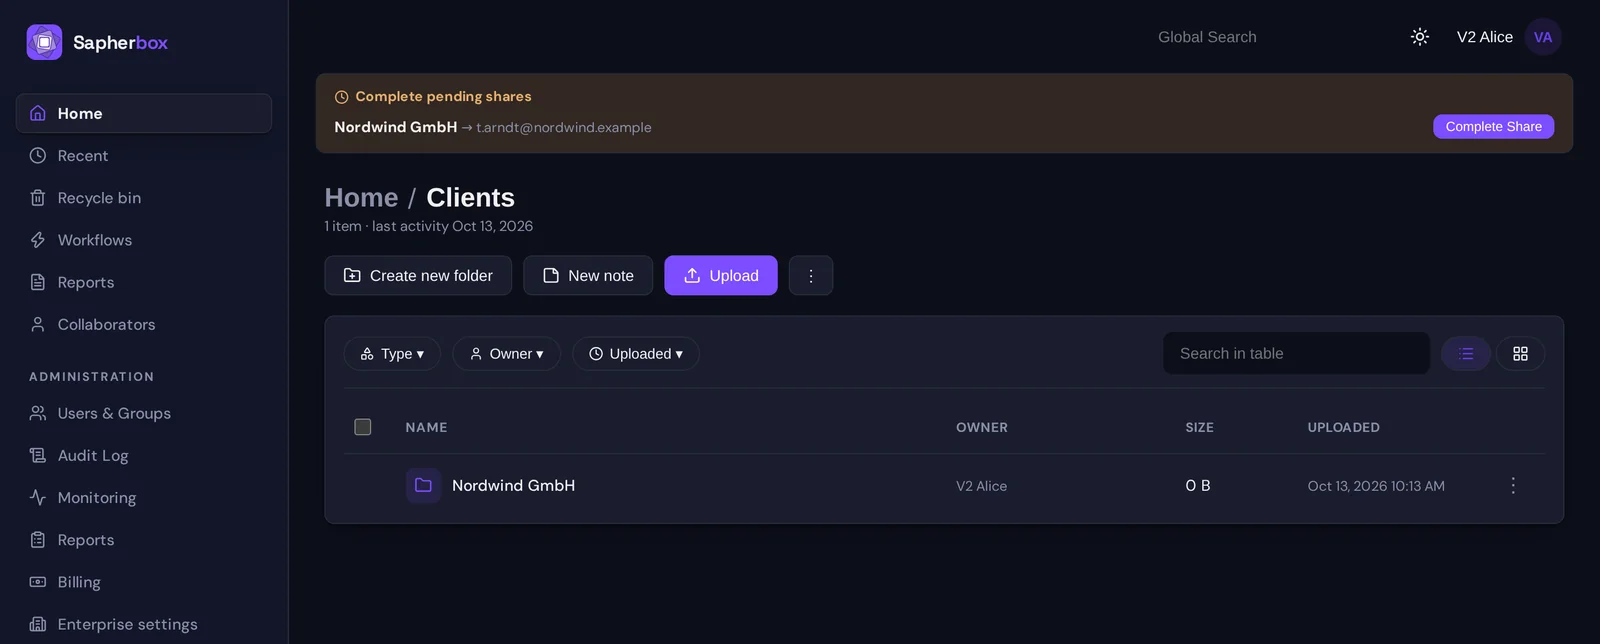
Die Einladung wechselt auf „Bereit zum Teilen“. Sie erfahren davon durch ein Banner, das auf jeder Seite der Anwendung erscheint, und per E-Mail, sofern die Benachrichtigung eingeschaltet ist.
Schritt zwei: abschließen. Das Banner zeigt, was aussteht und für welche Adresse. Zu jedem Eintrag gibt es eine Schaltfläche: „Freigabe abschließen“ oder, bei einer Gruppe, „Aufnahme abschließen“. Der Klick erledigt die eigentliche Arbeit, und zwar in Ihrem Browser. Bei einem Ordner öffnet Ihr Browser die Schlüssel des Ordners, versiegelt sie für die neue Person und signiert die Freigabe. Bei einer Gruppe versiegelt er den privaten Schlüssel der Gruppe für sie. Das Ergebnis wird gespeichert, der Status wechselt auf „Geteilt“, und beim nächsten Blick in die Anwendung findet die Person den Ordner vor.
Für den zweiten Schritt muss die andere Person nicht online sein, und er dauert eine Sekunde. Aber er braucht Sie: angemeldet, an einem Gerät, das Ihre Schlüssel hat.
Warum der erste Schritt nicht alles erledigen kann
In einem Ende-zu-Ende-verschlüsselten System ist Teilen kein Eintrag in einer Berechtigungstabelle. Es ist eine Schlüsselübergabe: Der Schlüssel des Ordners wird so versiegelt, dass nur der Empfänger ihn öffnen kann. Wie diese Übergabe funktioniert, haben wir ausführlich beschrieben. Zum Versiegeln braucht es den öffentlichen Schlüssel der Person, und wer kein Konto hat, hat auch keinen. Es gibt also niemanden, für den sich der Schlüssel versiegeln ließe.
Eine herkömmliche Plattform kennt dieses Problem nicht, weil dort der Server die Schlüssel hat oder die Daten im Klartext vorliegen. Er vermerkt „diese Adresse darf diesen Ordner lesen“, und sobald aus der Adresse ein Konto geworden ist, liefert er die Dateien aus. Das kann er, weil er sie selbst lesen kann.
Unser Server kann das nicht. Den Ordnerschlüssel gibt es nur in den Browsern der Personen, die bereits Zugriff haben, und sonst nirgends. Die Übergabe muss also warten, bis zwei Dinge gleichzeitig zutreffen: Der Empfänger hat Schlüssel, und jemand, der den Ordnerschlüssel hat, sitzt an einem Gerät und versiegelt ihn. Für das Erste sorgt die Registrierung. Das Zweite ist der zweite Schritt.
Die Abkürzungen, die wir nicht genommen haben
Es gibt drei Wege, daraus einen einzigen Schritt zu machen. Jeder funktioniert, und jeder gibt genau die Eigenschaft auf, für die es das Produkt gibt.
Der Server bewahrt den Schlüssel auf, bis die Person sich registriert. Er müsste den Ordnerschlüssel in einer Form vorhalten, die er selbst verwenden kann, und ihn bei der Registrierung weiterreichen. Das wäre ein Server, der den Ordner lesen kann, solange die Einladung offen ist und grundsätzlich auch länger. Jede Aussage darüber, was unsere Server sehen können, bekäme eine Fußnote.
Der Schlüssel steckt im Einladungslink. Der Link könnte das Geheimnis selbst tragen, so wie es ein Download-Link tut. Dann gehört der Zugriff jedem, der die E-Mail in die Hand bekommt: der eingeladenen Person, ihrem E-Mail-Anbieter, einem Kollegen, an den die Nachricht weitergeleitet wurde. Für eine einzelne Datei, die an jemanden außerhalb geht, ist das ein vertretbarer Kompromiss. Genau deshalb gibt es Links als eigene, bewusst begrenzte Funktion. Eine dauerhafte Mitgliedschaft in einem Mandantenordner lässt sich darauf nicht gründen. Sie sollte an die eigenen Schlüssel einer Person gebunden sein, in der Mitgliederliste stehen und sich durch einen Schlüsselwechsel entziehen lassen.
Jemand anderes erzeugt die Schlüssel der Person. Ein Administrator könnte das Schlüsselpaar des neuen Kontos und ein erstes Passwort erzeugen und alles vorab versiegeln. Dann hat der Administrator den privaten Schlüssel dieser Person in der Hand gehabt. In Sapherbox verwalten Administratoren Konten. Die Schlüssel anderer bekommen sie nie in die Hand. Ein Konto, dessen Schlüssel auf einem fremden Rechner entstanden sind, verletzt diesen Grundsatz von der ersten Minute an.
Verglichen damit ist ein zweiter Klick ein kleiner Preis.
Wozu die Pause gut ist
Die Pause hat auch einen eigenen Nutzen. Zwischen den beiden Schritten ist eine E-Mail-Adresse das Einzige, was die eingeladene Person ausweist, und bei Adressen vertippt man sich. Hat sich die Person registriert, zeigt das Banner Ordner und Adresse nebeneinander, bevor Sie etwas übergeben. Ist es nicht die Adresse, die Sie gemeint haben, löschen Sie die Einladung, und kein Schlüssel hat den Besitzer gewechselt.
Mit dem Abschließen hält Ihr Browser außerdem den Signaturschlüssel der neuen Person fest. Jede spätere Freigabe an sie wird damit abgeglichen, und eine Abweichung fällt auf, bevor ein Schlüssel versiegelt wird. Die erste Übergabe legt also den Bezugspunkt fest. Sie nehmen sie selbst und bewusst vor, kein Server erledigt sie an Ihrer Stelle.
Was das im Alltag bedeutet
Einige Folgen sollten Sie kennen, bevor Sie ein ganzes Team einladen.
Zwei Schritte braucht nur der erste Kontakt. Hat eine Person einmal ein Konto, wirkt eine Freigabe oder die Aufnahme in eine Gruppe sofort, weil ihre öffentlichen Schlüssel vorhanden sind.
Abschließen kann nur, wer eingeladen hat, denn dessen Browser hat den Schlüssel, der weitergegeben wird. Laden Sie am Freitag zehn Personen ein und fahren dann in den Urlaub, können sich alle registrieren, aber sie warten auf Sie. Bei einer größeren Einführung ist es einfacher, wenn ein Administrator zuerst die Konten anlegt und erst danach geteilt wird. Dann ist jede Freigabe ein einziger Schritt.
Gruppen verringern den Aufwand weiter. Wer neu ins Team kommt und in eine Gruppe aufgenommen wird, erhält einen einzigen Schlüssel und kann alles öffnen, was die Gruppe öffnen kann. Die zwei Schritte fallen einmal pro Person an, nicht einmal pro Ordner.
Eine Einladung, die sieben Tage lang nicht genutzt wird, läuft ab. Sie können die Einladung erneut senden, dabei entsteht ein neuer Link, oder sie löschen. Bei den Schlüsseln gibt es nichts aufzuräumen, denn es wurde nie einer ausgegeben.
Fragen?
Wenn Sie die Einführung von Sapherbox planen und die Reihenfolge von Einladungen, Gruppen und Freigaben durchgehen möchten, oder wenn Sie die technische Beschreibung von Registrierung und Abschluss brauchen, schreiben Sie uns an hello@nomadvault.de.