
Das Recht auf Löschung, ganz ohne Ticket
Die DSGVO gibt jeder Person das Recht, ihre Daten löschen zu lassen. Gäste eines Sapherbox-Tenants nutzen es selbst, per Schaltfläche in den Einstellungen statt per Ticket bei einem fremden Helpdesk.
Artikel 17 der DSGVO ist kurz. Eine Person kann vom Verantwortlichen verlangen, dass ihre personenbezogenen Daten gelöscht werden. Der Verantwortliche muss das unverzüglich tun, sofern keine der aufgeführten Ausnahmen greift. Gleich daneben steht Artikel 20. Danach kann die Person eine Kopie ihrer Daten in einem maschinenlesbaren Format verlangen. Beide Rechte nehmen am ehesten Menschen in Anspruch, die nicht beim Betreiber des Systems angestellt sind. Das sind etwa Kunden, Vertragspartner oder externe Berater, die für ein inzwischen abgeschlossenes Projekt Zugriff bekommen haben.
Gerade mit diesen Menschen gehen die meisten Dokumentenplattformen am schlechtesten um. Es sind Gäste. Sie haben keinen Helpdesk, den sie anrufen könnten. Die Organisation, die sie eingeladen hat, hat womöglich keinen Ablauf für Löschanträge von außen. Und die Person, die sie eingeladen hat, ist vielleicht nicht mehr da. In der Praxis landet der Antrag als E-Mail in einer Sammeladresse oder als Ticket irgendwo, und dann heißt es warten.
Wir finden, das Recht auf Löschung sollte nicht von der Sorgfalt einer fremden IT-Abteilung abhängen. In einem Sapherbox-Tenant üben Gäste dieses Recht selbst aus, im eigenen Profil und in etwa einer Minute. Dieser Artikel zeigt, was diese Funktion tut, was sie bewusst nicht tut und warum das Konzept auch kryptografisch trägt.
Für wen das gedacht ist
Ein Sapherbox-Tenant kennt zwei Arten von Konten. Verwaltete Konten gehören der Organisation, die den Tenant betreibt. Es sind die Konten ihrer Mitarbeitenden, von ihren Administratoren angelegt und Teil ihres Verzeichnisses. Gastkonten gehören Personen von außerhalb. Sie wurden zu einem Ordner oder einer Datei eingeladen und haben sich über den Einladungslink registriert. Die Administratoren des Tenants sehen, dass es einen Gast gibt und worauf er Zugriff bekommen hat. Sie sehen auch den Verzeichnisnamen und die Organisation, die die einladende Person für den Gast eingetragen hat. Das Konto gehört ihnen aber nicht.
Bei einem verwalteten Konto ist die Organisation wie üblich Verantwortlicher für die Kontodaten. Die Löschung ist Teil ihres Ein- und Austrittsprozesses. Ein Administrator deaktiviert oder löscht das Konto, und das Audit-Log hält fest, wer das getan hat. Bei einem Gast liegt die Sache anders. Sein Profil, sein Passwort, seine Schlüssel und seine eigenen Dateien gehören ihm. Es wäre merkwürdig, wenn er den Administrator der Organisation um Erlaubnis bitten müsste, um gehen zu dürfen.
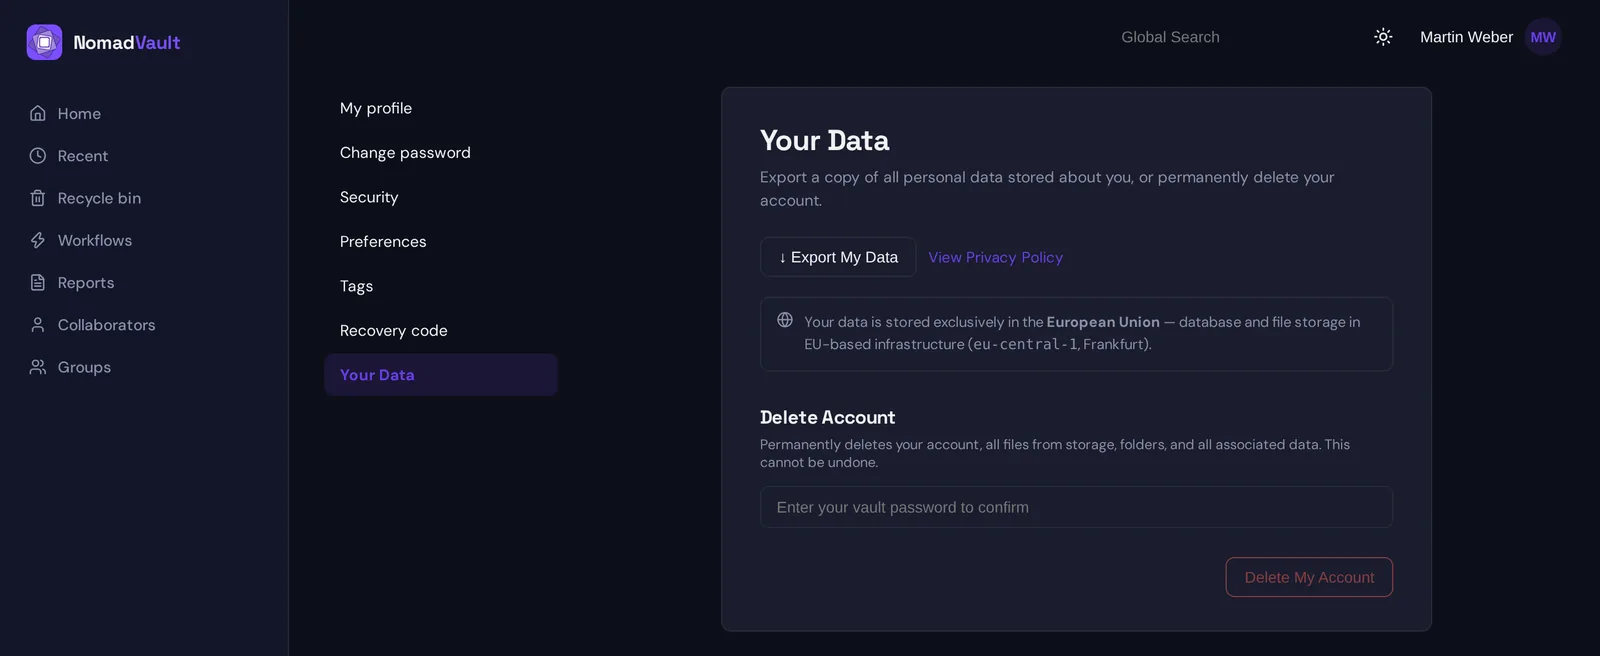
Deshalb finden Gäste die folgenden Funktionen selbst, unter „Einstellungen“ im Bereich „Meine Daten“. Kein Administrator ist beteiligt, niemand muss etwas genehmigen, und die Wirkung tritt sofort ein. Wer ein verwaltetes Konto hat, sieht dort den Export, aber keine Löschfunktion. An ihrer Stelle steht der Hinweis, dass der Administrator der Organisation das Konto entfernt. Denn das Konto von Mitarbeitenden ist ein Datensatz der Organisation. Es zu löschen und das zu protokollieren, ist ihre Aufgabe.
Zuerst exportieren
Die erste Funktion setzt Artikel 20 um und heißt „Meine Daten exportieren“. Sie erzeugt eine JSON-Datei mit allem, was der Tenant über das Konto gespeichert hat. Dazu gehören die Profilfelder und die Liste der Dateien und Ordner, die dem Konto gehören, samt Kennungen, Größen und Datumsangaben. Dazu gehört außerdem das Audit-Protokoll des Kontos, also die Aktionen, die die Person selbst ausgeführt hat, soweit die Aufbewahrungsfrist reicht.
Zwei Dinge sollten Sie über diesen Export wissen. Erstens stehen die Datei- und Ordnernamen darin in verschlüsselter Form, denn nur so liegen sie dem Server vor. Der Export zeigt, was der Tenant weiß, und Ihre Dateinamen kennt der Tenant nicht. Wenn Sie Ihre Dokumente selbst behalten möchten, laden Sie sie vor dem Löschen aus dem Vault herunter. Der Export ist eine Bestandsliste, nicht der Inhalt.
Zweitens steht der Export sofort bereit, denn er wird aus derselben Datenbank gelesen, mit der auch die Anwendung arbeitet. Ein „Wir schicken ihn Ihnen innerhalb von 30 Tagen“ gibt es nicht, weil nichts zusammengestellt werden muss.
Dann löschen
Die zweite Funktion heißt „Mein Konto löschen“. Sie verlangt zur Bestätigung das Passwort des Kontos, denn ein offener Browser-Tab allein soll nicht genügen, um ein Konto zu löschen. Danach geschieht Folgendes, in genau dieser Reihenfolge.
Jede Datei, die dem Konto gehört, wird aus dem Objektspeicher gelöscht. Sie wird nicht bloß als gelöscht markiert und nicht in einen Papierkorb verschoben. Sie wird aus dem Bucket entfernt, jedes Objekt einzeln über seinen Namen. Das gilt auch für Dateien des Kontos in Ordnern, die mit anderen geteilt sind. Bei dieser einen Folge lohnt es sich, kurz innezuhalten. Wenn Sie Ihr Konto löschen, verschwinden Ihre Dateien auch für die Menschen, mit denen Sie zusammengearbeitet haben. Es waren Ihre Dateien.
Ein einzelner Audit-Eintrag hält fest, dass die Person ihr Konto selbst gelöscht hat, mit E-Mail-Adresse und Zeitpunkt. Diese eine personenbezogene Angabe behält der Tenant, und zwar mit Absicht. Eine Organisation muss nachweisen können, dass eine Löschung verlangt und ausgeführt wurde. Genau solche Nachweise nimmt Artikel 17 Absatz 3 von der Löschpflicht aus, weil sie zur Erfüllung einer rechtlichen Verpflichtung und zur Verteidigung gegen Ansprüche nötig sind. Der Eintrag läuft wie jeder andere mit der Audit-Aufbewahrungsfrist des Tenants ab.
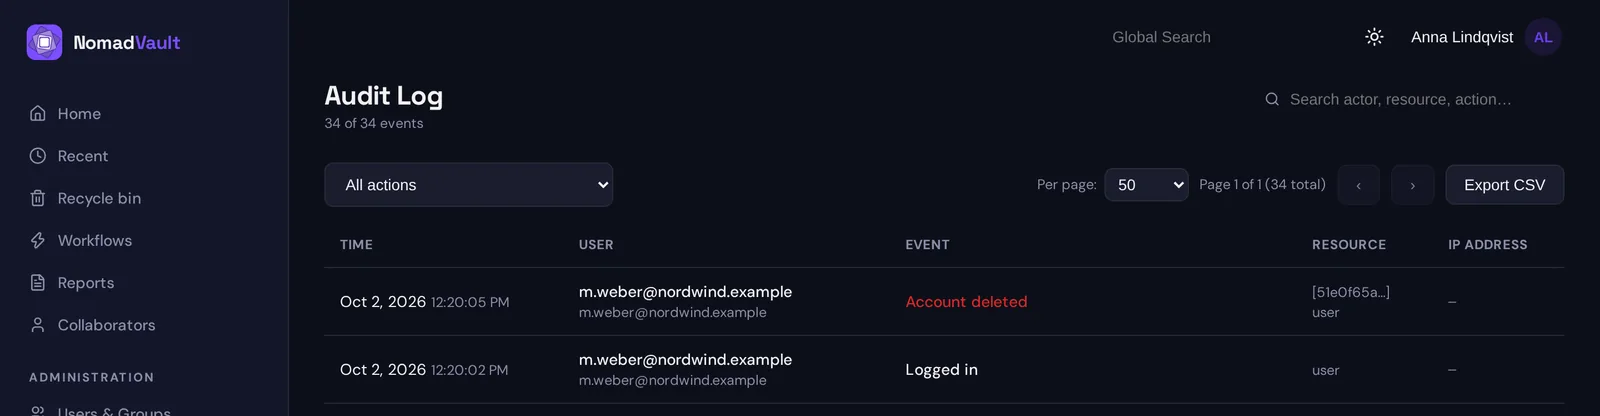
Danach wird der Kontodatensatz gelöscht, und die Datenbank entfernt alles, was daran hängt. Das sind Ordner, Freigaben, Sitzungen, Passkeys, Gruppenmitgliedschaften, gesendete und erhaltene Einladungen, die versiegelten privaten Schlüssel, die verpackten Dateischlüssel, die Suchtokens und das Profil. Frühere Audit-Einträge, die das Konto als Handelnden nennen, verlieren die Verbindung zu ihm. Die Ereignisse bleiben, weil sie auch zur Geschichte anderer Menschen gehören. Sie lassen sich aber keiner Person mehr zuordnen.
Das alles geschieht in einer einzigen Anfrage. Sobald sie abgeschlossen ist, kann sich niemand mehr mit dem Konto anmelden, denn es gibt kein Konto mehr.
Warum die Schlüssel wichtiger sind als das Löschen
Datensätze und Objekte löscht jedes System. Das ist nicht der spannende Teil. Spannend ist, was die Löschung für die Kopien bedeutet, an die man nicht herankommt. Gemeint sind Backups, Replikate, die Versionierung des Objektspeichers, falls sie eingeschaltet ist, und die ausgelagerte Kopie, die ein Betreiber für den Katastrophenfall aufbewahrt.
In einem System, das Klartext speichert, ist eine Löschung nur so gut wie die Backup-Disziplin des Betreibers. Die Daten bleiben im Backup, bis es turnusgemäß überschrieben wird. Bis dahin kann sie jeder lesen, der das Backup zurückspielen kann.
In Sapherbox ist jede Datei mit einem eigenen Schlüssel verschlüsselt. Dieser Schlüssel ist für den Identitätsschlüssel des Eigentümers versiegelt. Der Identitätsschlüssel wiederum ist mit einem Schlüssel verschlüsselt, der aus dem Passwort abgeleitet wird, und den hatte der Server nie. Wird das Konto gelöscht, verschwinden der versiegelte Identitätsschlüssel und mit ihm alle versiegelten Dateischlüssel. Ein Backup von gestern enthält zwar noch das Chiffrat Ihrer Dateien und auch die versiegelten Schlüssel. Diese Schlüssel sind aber verschlossene Boxen. Die Schlüssel zu diesen Boxen sind Ihr Passwort, Ihr Wiederherstellungscode und, falls Ihr Tenant das Administrator-Escrow eingeschaltet hat, der Escrow-Schlüssel der Organisation. Das Passwort ist nirgends gespeichert. Den Wiederherstellungscode haben nur Sie, und Sie können ihn vernichten. Den Escrow-Schlüssel, wo es ihn gibt, verwahrt die Organisation. Nach ihm sollten Sie fragen, bevor Sie sich auf Crypto-Shredding verlassen. Ohne einen dieser drei Schlüssel kann niemand aus diesem Backup wieder etwas Lesbares herstellen. Das Chiffrat bleibt bis zum Ende der Backup-Rotation als bedeutungslose Zufallsbytes liegen und verschwindet dann.
Man spricht hier auch von Crypto-Shredding. Deshalb können wir sagen, dass die Löschung bei einem Konto ohne Escrow vollständig ist, sobald die Anfrage abgeschlossen ist, und nicht erst, wenn das letzte Backup abgelaufen ist. Die Verordnung verlangt, unverzüglich zu löschen. Ehrlich versprechen kann das nur ein Konzept, bei dem Löschen eine Frage der Schlüssel ist und nicht der Suche nach jeder einzelnen Kopie.
Was die Löschung nicht tut
Eine ehrliche Umsetzung von Artikel 17 nennt auch ihre Grenzen, so wie die Verordnung selbst.
Dateien, die andere mit Ihnen geteilt haben, bleiben unberührt. Sie gehören ihren Eigentümern. Ihr Zugriff darauf endet, weil Ihre Freigaben gelöscht werden. Die Eigentümer sehen, dass Sie aus ihren Mitgliederlisten verschwunden sind, aber ihre Dokumente behalten sie.
Kopien, die Sie heruntergeladen haben, liegen außerhalb des Tenants. Das gilt auch für Kopien Ihrer geteilten Dateien, die andere heruntergeladen haben. Keine Löschung erreicht sie, und kein System kann ein PDF von einem fremden Laptop zurückholen. Diese Grenze haben wir im Zusammenhang mit dem Entzug von Zugriff schon beschrieben. Sie gilt hier unverändert.
Audit-Einträge, die durch Handlungen anderer entstanden sind, bleiben als Ereignisse bestehen. Ein Beispiel ist „Ordner X mit Ihnen geteilt“ im Protokoll der einladenden Person. Ihre eigene Identität wird davon jedoch getrennt. Dass eine Organisation festhalten muss, wer Zugriff bekommen hat, ist ebenfalls eine rechtliche Pflicht. Die Verordnung lässt beide Rechte nebeneinander bestehen, indem das Ereignis bleibt und die Person wegfällt.
Und die Löschung lässt sich nicht rückgängig machen. Deshalb verlangt sie ein Passwort und sagt das unmissverständlich. Es gibt keine Schonfrist von 30 Tagen, in der ein Administrator das Konto wiederherstellen könnte. Es gibt nichts, woraus es sich wiederherstellen ließe.
Für die Organisation, die den Tenant betreibt
Wenn Sie einen Tenant betreiben, müssen Sie diesen Teil Ihres Prozesses nach Artikel 17 für Gäste nicht mehr selbst abwickeln. Ein Gast, der gehen möchte, muss nicht erst Ihre Ansprechperson für den Datenschutz ausfindig machen. Er kann selbst handeln, und Ihr Audit-Log zeigt, dass er es getan hat. Ihr Prozess gilt weiterhin für verwaltete Konten, für die Sie der Verantwortliche sind. Er gilt auch weiterhin für Daten über Gäste, die in Ihren eigenen Unterlagen liegen statt im Konto des Gastes. Dazu gehören der Verzeichnisname und die Organisation, die Ihre Leute für den Gast eingetragen haben. Diese Angaben entfernt die Löschung zusammen mit dem Konto. Dazu gehört auch alles, was Sie aus der Plattform in Ihre eigenen Systeme exportiert haben. Das kann die Löschung nicht entfernen.
Sie bekommen damit ein Recht, das Gäste selbst ausüben, statt es beantragen zu müssen, und eine Protokollzeile, die das belegt.
Fragen?
Möchte Ihr Datenschutzbeauftragter diese Funktionen in Ihrem Verzeichnis von Verarbeitungstätigkeiten abbilden? Oder wollen Sie wissen, wie die Löschung mit Ihren Aufbewahrungseinstellungen zusammenspielt? Dann schreiben Sie uns an hello@sapherbox.com.