
Wer darf was? Rollen und Berechtigungsstufen in Sapherbox
Wer darf was in Sapherbox? Das hängt von der Ebene ab: Ordner, Gruppe oder Tenant. Wir erklären jede Ebene und warum wir sie bewusst trennen.
„Wer darf was?“ klingt nach einer einzigen Frage. In Wirklichkeit sind es mindestens drei. Was darf jemand mit einem bestimmten Ordner tun? Was darf jemand im Namen einer Gruppe tun? Und was darf jemand mit dem Tenant als Ganzem tun, also mit seinen Benutzern, seinen Einstellungen und seinen Nachweisen? Wer diese drei Fragen in eine einzige Rollenhierarchie presst, landet bei einem von zwei Fehlern. Entweder darf die Kollegin vom Helpdesk plötzlich jeden Ordner lesen, oder der Eigentümer eines Ordners muss ein Ticket stellen, um ein neues Mitglied aufzunehmen.
Sapherbox hält die drei Ebenen auseinander. Dieser Artikel geht sie nacheinander durch: welche Rollen es auf jeder Ebene gibt, was sie dürfen und was nicht. Und er zeigt die eine Stelle, an der eine Rolle gar keine Berechtigung ist, sondern ein Schlüssel.
Ebene eins: Was Sie mit einem Ordner tun dürfen
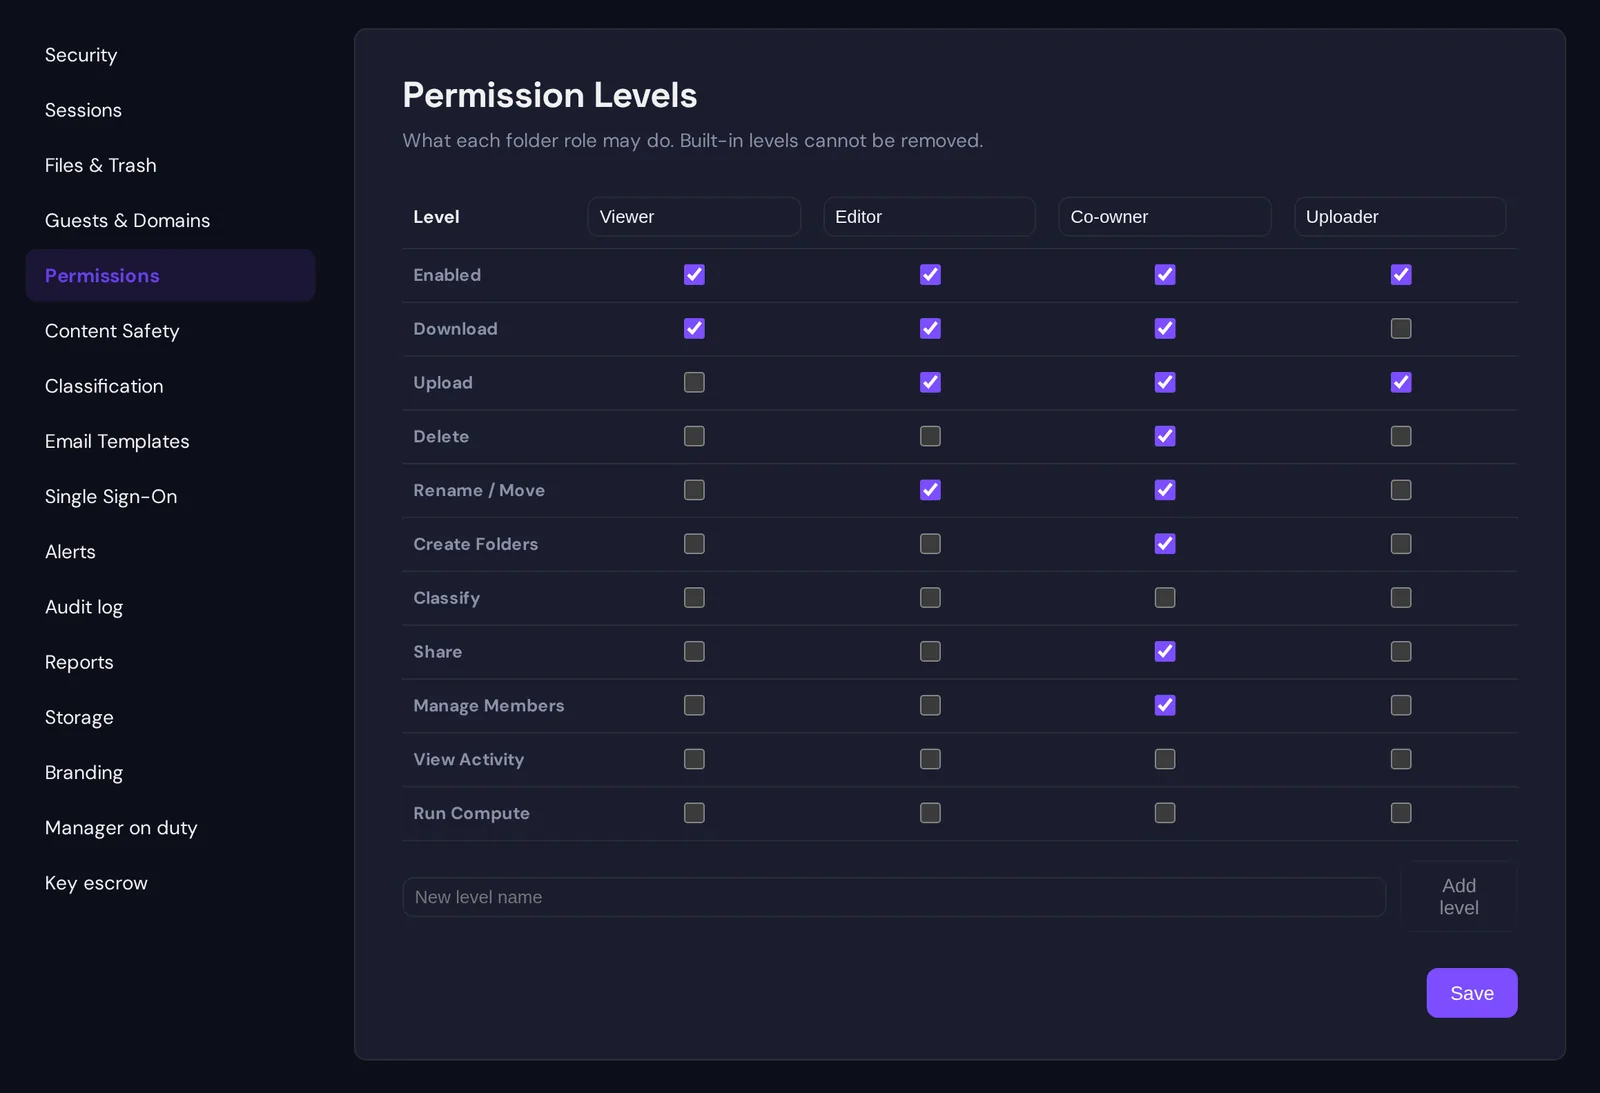
Jeder Ordner und jede Datei hat Mitglieder, und jedes Mitglied hat Zugriff auf einer von fünf Stufen. Vier davon sind Berechtigungsstufen, die ein Administrator umbenennen und anpassen kann. Ihre Namen sind in Sapherbox keine Übersetzungen, sondern Bezeichnungen, die der Tenant festlegt, deshalb stehen sie hier so, wie das Produkt sie zeigt. Die fünfte, der Eigentümer (Owner), ergibt sich automatisch und umfasst immer alles.
- Viewer dürfen ansehen und herunterladen.
- Editor dürfen ansehen, herunterladen, hochladen, umbenennen und verschieben.
- Co-owner dürfen alles, nur den Ordner selbst nicht löschen. Sie dürfen also herunterladen, hochladen, Dateien löschen, umbenennen und verschieben, Unterordner anlegen, teilen und Mitglieder verwalten.
- Uploader dürfen hochladen und sehen nur, was sie selbst hochgeladen haben. Die Stufe funktioniert wie ein Briefkasten. Externe wie Mandanten oder Geschäftspartner können Dokumente in einen Ordner legen, ohne zu sehen, was sonst darin liegt.
- Owner haben den Ordner angelegt oder übertragen bekommen und besitzen ausnahmslos jedes Recht.
Diese Stufen setzen sich aus wenigen Einzelrechten zusammen: Herunterladen, Hochladen, Löschen, Umbenennen und Verschieben, Ordner anlegen, Klassifizieren, Teilen, Mitglieder verwalten, Aktivität einsehen und Compute-Jobs ausführen. Welche Rechte eine Stufe enthält, legt ein Administrator auf der Einstellungsseite „Berechtigungsstufen“ fest. Dort lassen sich auch eigene Stufen anlegen. Sollen Editor in Ihrem Tenant auch löschen dürfen, schalten Sie das frei. Möchten Sie Co-owner ohne Freigaberecht, nehmen Sie es weg. Brauchen Sie eine Prüferstufe, die nur herunterladen und Aktivität einsehen darf, legen Sie sie an. Die vier eingebauten Stufen lassen sich nicht entfernen, damit alle Tenants dieselben Begriffe verwenden. Was hinter jedem Begriff steckt, legen Sie fest.
Stufen vererben sich nach unten. Eine Rolle auf einem Ordner gilt auch für seine Unterordner und Dateien, weil die Schlüsselkette des Ordners bis dorthin reicht. Wer auf einem Unterordner mit einer anderen Rolle eingetragen ist, hat dort diese Rolle. Gruppen nehmen auf dieser Ebene genauso teil wie Personen. Ein Ordner kann mit einer Gruppe auf einer bestimmten Stufe geteilt werden, und jedes Gruppenmitglied greift über den Gruppenschlüssel auf genau dieser Stufe darauf zu.
An dieser Stelle ist ein ehrlicher Hinweis fällig, gerade bei einem Ende-zu-Ende-verschlüsselten System. Viewer, Editor und Co-owner werden vom Server und von der Oberfläche durchgesetzt, nicht von der Kryptografie. Alle drei halten die Schlüssel des Ordners, denn alle drei müssen den Inhalt entschlüsseln, um ihre Arbeit zu tun. Ein Viewer ist jemand, der den Schlüssel hat und von dem der Server keine Uploads annimmt. Die einzige Stufe, die auch kryptografisch schwächer ist, ist der Uploader. Er bekommt die Schlüssel des Ordners nie, nur den Schlüssel zu dessen Namen. Deshalb könnte ein Uploader den Inhalt nicht lesen, selbst wenn der Server falsche Angaben machte. Wird eine Person entfernt, übernimmt die Kryptografie. Die Freigabe der Person wird gelöscht, die Schlüssel des Ordners werden rotiert, und ihr alter Schlüssel ist damit wertlos. Darüber haben wir an anderer Stelle geschrieben.
Ebene zwei: Was Sie für eine Gruppe tun dürfen
Eine Gruppe ist ein Kreis von Personen mit eigenem Schlüsselpaar. Ein Ordner, der mit der Gruppe geteilt wird, braucht deshalb eine einzige Freigabe statt einer pro Mitglied. Innerhalb einer Gruppe gibt es zwei Rollen.
Ein Mitglied hält die Schlüssel der Gruppe und öffnet damit alles, was für die Gruppe freigegeben wurde, und zwar auf der Stufe dieser Freigabe. Mit der Mitgliedschaft sind keine Rechte an der Gruppe selbst verbunden.
Eine Gruppenleitung ist ein Mitglied, das zusätzlich die Mitgliederliste pflegen darf. Sie darf Personen aufnehmen und entfernen. Beim Entfernen werden die Gruppenschlüssel rotiert und alle Ordner der Gruppe neu verschlüsselt. Diese Neuverschlüsselung darf die Gruppenleitung deshalb ebenfalls anstoßen. Außerdem kann sie einen Bericht über die Zugriffe ihrer Gruppe abrufen. Gruppen anlegen oder löschen kann sie nicht, das sind Vorgänge auf Tenant-Ebene. Dahinter steckt ein einfacher Gedanke: Wer in die Steuerabteilung gehört, weiß deren Leitung am besten, nicht der Tenant-Administrator. Warum das wichtig ist, haben wir in einem eigenen Artikel beschrieben.
Eine Gruppenleitung öffnet genau das, was jedes Mitglied öffnet. Die Rolle bringt Verantwortung für die Mitgliederliste mit sich, keinen weiteren Blick in den Vault.
Ebene drei: Was Sie mit dem Tenant tun dürfen
Rollen auf Tenant-Ebene regeln die Verwaltung des Tenants: seine Benutzer, Gruppen, Einstellungen und Nachweise. Jede Rolle fasst unter einem Namen bestimmte Aktionen aus einem festen Katalog zusammen. Für jeden Verwaltungsendpunkt ist festgelegt, welche Aktion er voraussetzt. Damit gibt es genau eine Stelle, an der die Frage „Darf diese Person das?“ beantwortet wird.
- Mitglied (ohne Verwaltungsrolle) ist standardmäßig jede Person. Sie darf keinerlei Verwaltungsaktionen ausführen. Worauf ein Mitglied zugreifen kann, ergibt sich allein aus den Ordnern, die mit ihm geteilt wurden, und den Gruppen, in denen es ist.
- Audit-Leser dürfen die Übersicht und das Audit-Log öffnen, sonst nichts. Die Rolle ist für Compliance-Beauftragte und externe Prüfer gedacht. Sie müssen die Nachweise lesen, dürfen aber nichts ändern, was diese Nachweise erzeugt.
- Co-Admins sind Stellvertreter unterhalb des Administrators. Ihre Rechte bestehen aus zwei einzeln schaltbaren Bereichen. „Benutzer verwalten“ umfasst Konten anlegen, bearbeiten, deaktivieren, löschen und ihre Zugriffskontrollen setzen. „Gruppen verwalten“ umfasst Gruppen anlegen, bearbeiten, löschen und ihre Leitungen bestimmen. Beide Bereiche sind standardmäßig aktiv und können einzeln abgeschaltet werden. Co-Admins sehen Berichte. Keinen Zugriff haben sie auf Enterprise-Einstellungen, Abrechnung, Monitoring, Service-Accounts und das Audit-Log. Sie können nichts an Administratoren oder anderen Co-Admins ändern und keine Rollen vergeben.
- Administratoren dürfen jede Verwaltungsaktion ausführen: Benutzer, Gruppen, Berichte, Audit-Log, Monitoring, Service-Accounts, Einstellungen und Abrechnung.
- Root-Administrator ist das Konto, mit dem der Tenant eingerichtet wurde. Es hat alles, was ein Administrator hat, und dazu die eine Aktion, die sonst niemand hat: Rollen auf Tenant-Ebene vergeben. Es gibt genau einen Weg, Administrator zu werden, und der führt über den Root-Administrator.
Keine dieser Rollen gewährt Zugriff auf Inhalte. Ein Administrator kann keinen Ordner öffnen, für den er keinen Schlüssel bekommen hat. Er sieht, dass der Ordner existiert, wer Zugriff hat und auf welcher Stufe, und er kann das Konto einer Person löschen, die Zugriff darauf hat. Lesen kann er ihn nicht, denn Lesen braucht einen Schlüssel, und keine Verwaltungsaktion gibt Schlüssel heraus. Das ist die wichtigste Eigenschaft des gesamten Modells. Nur deshalb kann die dritte Ebene großzügig mit Verwaltungsrechten umgehen, ohne zum Vertraulichkeitsrisiko zu werden.
Zwei Dinge, die quer zu den Ebenen liegen
Verwaltete Konten und Gastkonten. Jedes Konto ist entweder verwaltet oder ein Gastkonto. Ein verwaltetes Konto gehört zum Verzeichnis der Organisation, und deren Administratoren sind als Verantwortliche dafür zuständig. Ein Gastkonto gehört einer externen Person, die sich über eine Einladung registriert hat. Dieser Unterschied ist keine Rolle. Ein Gast kann Co-owner eines Ordners und Mitglied einer Gruppe sein. Der Unterschied liegt darin, wer das Konto verwaltet und welche Kontrollen greifen. Für verwaltete Konten können Administratoren ein Speicherkontingent festlegen, den Desktop-Sync-Client erlauben oder sperren und das Teilen für einzelne Benutzer auf bestehende Konten beschränken, sodass diese keine neuen externen Personen einladen können.
Service-Accounts. Eine Integration bekommt ein eigenes Konto mit eigenem Schlüsselpaar und einem API-Schlüssel, dessen Scopes ein eigenes, kleineres Vokabular bilden: Lesen, Schreiben, Löschen und Teilen für Dateien und Ordner, dazu Benutzer nachschlagen und einladen. Scopes begrenzen, was ein API-Schlüssel tun darf. Die Ordnerstufen von oben begrenzen, wo. Wir haben Service-Accounts in einem eigenen Artikel beschrieben.
Warum drei Ebenen und nicht eine
Eine einzige Leiter erzwingt schlechte Kompromisse. Stehen „Administrator“ und „Co-owner“ auf derselben Leiter, mit dem Administrator ganz oben, dann erhält jeder, der das Konto einer Kollegin zurücksetzen darf, zugleich Zugriff auf jeden Ordner. Die Person, die den Helpdesk betreut, kann dann die Akte zur Firmenübernahme lesen. Verzichtet man deshalb auf die Abstufung, braucht der Ordner-Eigentümer einen Administrator, um ein Mitglied aufzunehmen.
Getrennte Ebenen können jede für sich großzügig sein. Ordner-Eigentümer teilen frei, denn das Teilen ist ihre Sache. Gruppenleitungen halten ihre Mitgliederliste aktuell, denn die Liste ist ihre Sache. Administratoren betreiben den Tenant, deaktivieren ausgeschiedene Personen und lesen die Nachweise, denn der Tenant ist ihre Sache. Und die Kryptografie darunter sorgt dafür, dass die dritte Ebene nie stillschweigend die erste einschließt.
Fragen?
Wenn Sie die Struktur Ihrer Organisation auf diese Rollen abbilden möchten oder Ihre Prüfer das Aktionsvokabular und die Rollenmatrix schriftlich brauchen, schreiben Sie uns an hello@sapherbox.com.