
Sichere Uploads, ohne dass der Server mitliest: Inhaltsbereinigung mit CDR
Eine Ende-zu-Ende-verschlüsselte Plattform kann nicht auf dem Server scannen. Sapherbox entfernt aktive Inhalte vor der Verschlüsselung. Was das abdeckt und wo Virenschutz nötig bleibt.
Jeder Dienst zum Teilen von Dateien muss klären, was passiert, wenn jemand ein Dokument mit einem Makro hochlädt. Die übliche Antwort ist ein Scanner auf dem Server. Die Datei kommt an, eine Antivirus-Engine prüft sie, und was der Engine verdächtig erscheint, landet in Quarantäne.
Sapherbox kann das nicht, und zwar bauartbedingt. Der Server hat immer nur Chiffrat. Ein Scanner auf dem Server hätte also nichts, was er prüfen könnte. Eine Zeit lang sah das nach einem Kompromiss aus, den wir hätten schönreden müssen. Tatsächlich war es eine Gelegenheit, etwas Besseres zu bauen als einen Scanner.
Entschärfen statt erkennen
Virenschutz arbeitet, indem er bekannte Schädlinge wiedererkennt. Dafür braucht er eine Signatur, eine Heuristik oder das Urteil einer Sandbox. Und er ist immer einen Schritt hinter dem Angreifer, der das Makro heute Morgen geschrieben hat. Die Inhaltsbereinigung, englisch Content Disarm and Reconstruction und meist kurz CDR genannt, geht den umgekehrten Weg. Sie versucht gar nicht zu entscheiden, ob eine Datei bösartig ist. Sie entfernt jeden Teil der Datei, der einen Angriff transportieren könnte, und behält die Teile, die ein Mensch braucht. Aus diesen Teilen baut sie die Datei neu auf.
Ein Word-Dokument braucht Text, Formatierung, Bilder und Tabellen. Sein VBA-Projekt braucht es nicht. Ein PDF braucht seine Seiten. JavaScript, eingebettete Dateien und Startaktionen braucht es nicht. Ein Bild braucht seine Pixel, aber nicht den Metadatenblock, den eine Kamera oder ein Exploit-Kit hineingeschrieben hat. CDR behält jeweils das Nötige und verwirft den Rest, ganz gleich, ob darin tatsächlich etwas Gefährliches steckte. Es gibt keine Signatur, die veralten könnte.
Wo die Bereinigung läuft
In Sapherbox läuft CDR beim Hochladen in Ihrem Browser, bevor die Datei verschlüsselt wird. Der Ablauf sieht so aus. Sie wählen die Datei aus, und Ihr Browser entschärft sie und baut sie lokal neu auf. Ist die Klassifizierung aktiviert, wird die neu aufgebaute Datei klassifiziert. Erst dann wird sie verschlüsselt und gesendet. Der Server erhält das Chiffrat einer Datei, die bereits bereinigt ist. Das Original sieht er nie, und er braucht es auch nicht.
Was die Bereinigung im Einzelnen tut, hängt vom Format ab:
- Word, Excel und PowerPoint in den modernen Formaten. Makroprojekte, ActiveX-Steuerelemente, eingebettete OLE-Objekte und externe Datenverbindungen werden entfernt. Die internen Manifeste des Pakets werden neu geschrieben, damit sich das Dokument weiterhin korrekt öffnen lässt. Gewöhnliche Hyperlinks bleiben erhalten, denn ein Link in einem Vertrag ist Inhalt und kein Angriffsweg. Ältere binäre Office-Dateien aus der Zeit vor 2007 lassen sich nicht sicher zerlegen. Sie werden abgewiesen, mit der Bitte, das moderne Format zu verwenden.
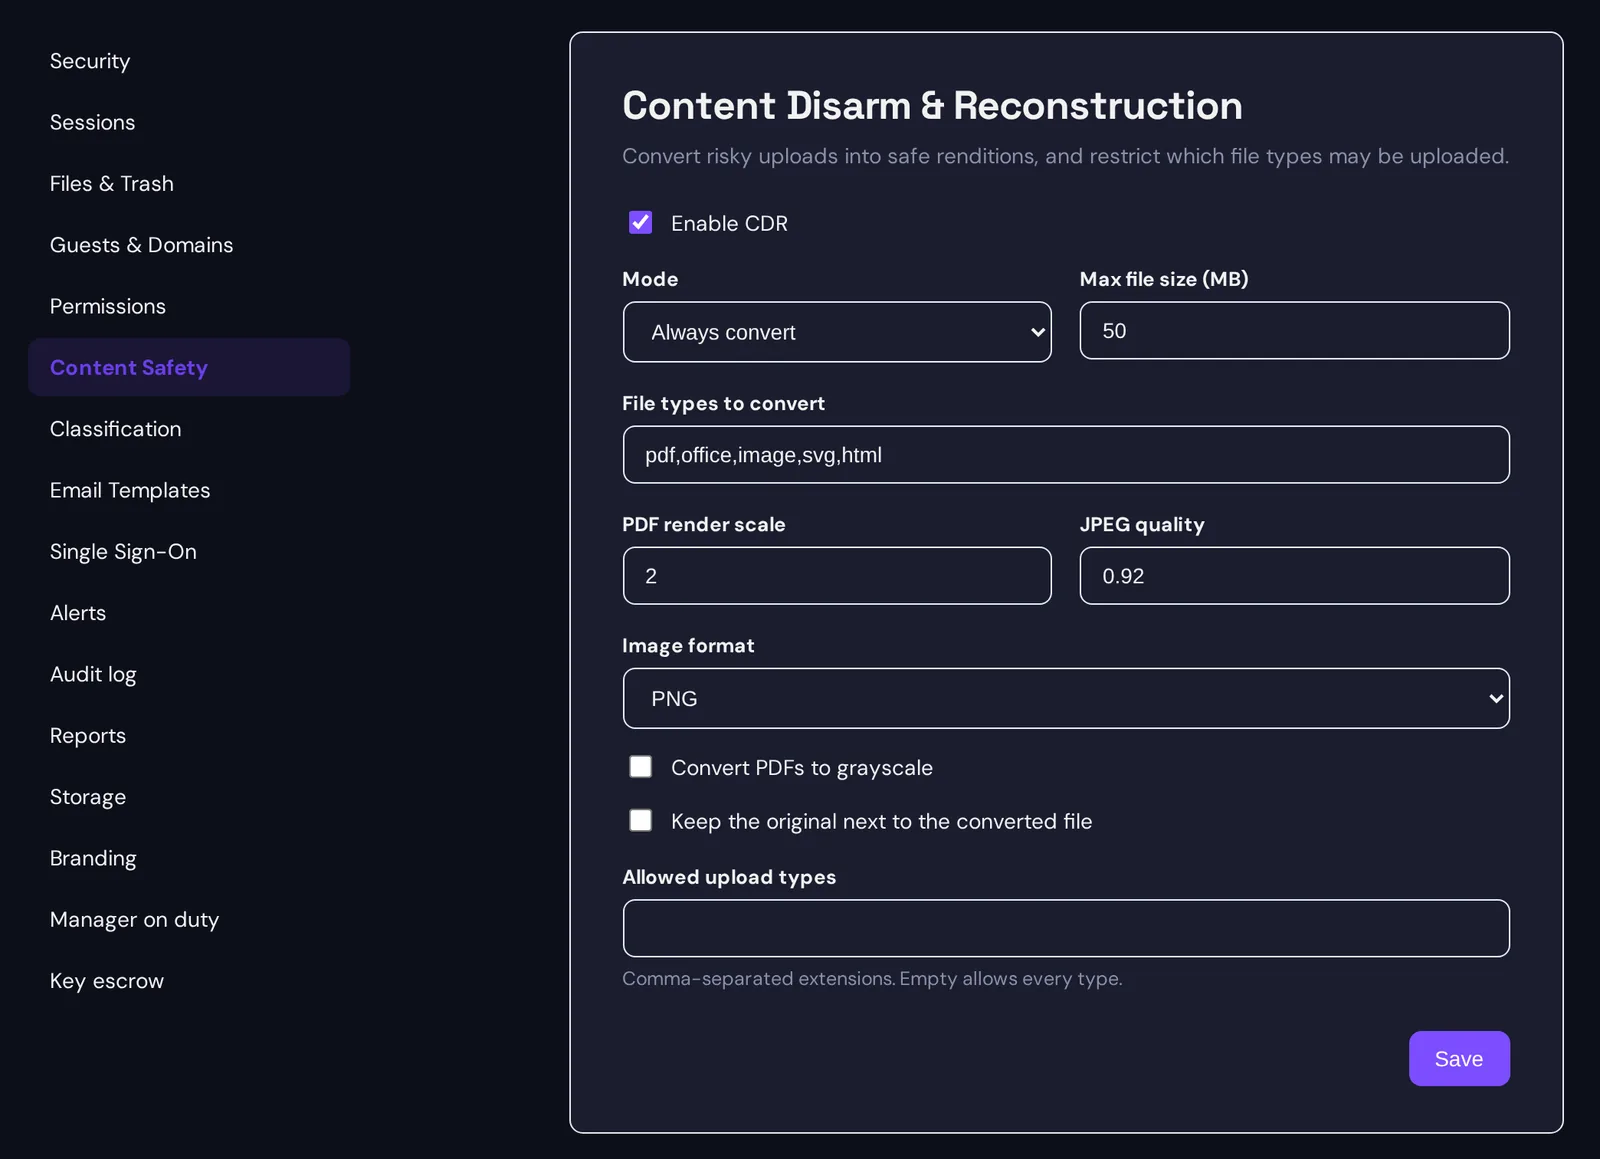
- PDF. Jede Seite wird als Bild gerendert, und aus diesen Bildern entsteht ein neues PDF. Über jede Seite legt die Bereinigung eine unsichtbare Textebene. So bleibt das Ergebnis durchsuchbar, und Text lässt sich weiterhin markieren. JavaScript, Formularlogik, eingebettete Dateien, Startaktionen und alles andere außerhalb der sichtbaren Seite sind verschwunden, denn die neue Datei wurde nie daraus gebaut. Administratoren legen Render-Auflösung und Bildformat fest. Optional können sie eine Umwandlung in Graustufen einschalten, die gescannte Dokumente deutlich kleiner macht.
- Bilder. JPEG, PNG, GIF, WebP und BMP werden dekodiert und neu gezeichnet. Dabei verschwinden EXIF-Daten, eingebettete Vorschaubilder und alles, was in Metadaten versteckt ist. Gibt sich eine Datei als Bild aus, lässt sich aber nicht dekodieren, wird sie abgewiesen und nicht einfach durchgereicht.
- SVG und HTML. Skripte, Event-Handler, Iframes und Verweise auf externe Ressourcen werden aus dem Markup entfernt.
Jedes Ergebnis wird festgehalten. Die Upload-Bestätigung zeigt, was entfernt wurde. Die Eigenschaften der Datei zeigen ihren Vertrauensstatus. Und das Audit-Log verzeichnet den bereinigten oder den abgewiesenen Upload.
Dateien, die auf anderen Wegen ankommen
Nicht jede Datei kommt über den Upload im Web. Auch der Desktop-Sync-Client, die nativen Apps und anonyme Upload-Links bringen Dateien herein. Und eine Datei, die hochgeladen wurde, bevor CDR eingeschaltet war, wurde nie bereinigt.
Sapherbox löst das mit einem Vertrauensstatus für jede Datei. Sie ist entweder bereinigt, ausstehend oder ausgenommen, Letzteres bei Formaten, die die Bereinigung nicht abdeckt. Eine ausstehende Datei wird stattdessen beim Abrufen entschärft. Öffnet jemand sie im Browser oder lädt sie dort herunter, durchlaufen die entschlüsselten Bytes dieselbe Bereinigung, bevor sie angezeigt oder gespeichert werden. Danach gilt die Datei für alle als bereinigt. Mit der Aktion „Jetzt scannen“ in den Eigenschaften der Datei lässt sich das jederzeit von Hand anstoßen. Für Empfänger eines anonymen Download-Links gilt eine strengere Regel. Lässt sich eine ausstehende Datei nicht bereinigen, wird der Download verweigert, statt die Datei ungeprüft herauszugeben.
Was der Administrator entscheidet
CDR ist eine Einstellung des Tenants mit drei Modi. Im ersten ist die Bereinigung immer aktiv, und niemand kann sie überspringen. Im zweiten greift sie selektiv für die Dateitypen, die die Organisation auswählt. Im dritten ist sie optional, standardmäßig an, aber bei jedem Upload abschaltbar. Eine separate Positivliste legt fest, welche Dateitypen überhaupt hochgeladen werden dürfen, unabhängig von der Bereinigung. Eine Größengrenze hält sehr große Dateien vom Renderer im Browser fern. Solche Dateien werden als ausstehend gespeichert.
Bleibt die Frage nach dem Original. Manche Organisationen müssen eine Datei aus rechtlichen oder forensischen Gründen genau so aufbewahren, wie sie eingegangen ist. Für sie kann CDR das ungefilterte Original neben der bereinigten Kopie speichern. Das Original trägt in jeder Liste eine rote Warnmarkierung und bleibt für berechtigte Benutzer zugänglich. Standardmäßig sehen alle die bereinigte Kopie.
Was CDR nicht ist
Diesen Abschnitt enthält die Sicherheitsübersicht ganz bewusst, und er gehört auch hierher.
CDR entfernt aktive Inhalte. Es ist kein Malware-Scanner und erhebt nicht den Anspruch, Bedrohungen zu erkennen. Ein Dokument, das durch seinen Inhalt schadet, etwa ein Phishing-Brief oder eine gefälschte Rechnung, bleibt unberührt. Dateitypen, die die Bereinigung nicht abdeckt, werden unverändert gespeichert und als ausgenommen markiert. Das sind reine Textdateien, Archive, Audio und Video. Für diese Dateien, und als zweite Schutzschicht für alle anderen, bleibt der Endpunktschutz die maßgebliche Schutzmaßnahme, also der Schutz der Geräte, auf denen Dateien hochgeladen, synchronisiert und geöffnet werden. Diesen Schutz bereitzustellen liegt in der Verantwortung des Kunden. Sapherbox verringert, was auf diesen Geräten ankommt. Es ersetzt nicht, was auf ihnen läuft.
Zwei weitere Grenzen sollten Sie kennen. Erstens ist die PDF-Bereinigung auf 200 Seiten pro Dokument begrenzt, damit der Browser reaktionsfähig bleibt, und ein aus Seitenbildern neu aufgebautes PDF ist größer als das Original, es sei denn, Sie nutzen Graustufen. Zweitens verändert die Bereinigung Dateien. Eine Tabellenkalkulation verliert ihre Makros, auch wenn genau die Makros ihr eigentlicher Zweck waren. Für diesen Fall gibt es den optionalen Modus und die Einstellung, das Original aufzubewahren.
Ihre Verantwortung: Endpunktschutz, in jedem Fall
Ein Punkt bekommt eine eigene Überschrift, damit ihn niemand überliest. Für den Endpunktschutz ist der Kunde verantwortlich, und zwar auf jedem Gerät, das Dateien hochlädt, synchronisiert oder öffnet. Dazu gehört ein aktueller, zentral verwalteter Virenschutz. Das gilt unabhängig davon, ob CDR aktiviert ist und welcher Modus gewählt ist. Es gilt auch unabhängig davon, welche Dateitypen abgedeckt sind und ob eine Datei in Sapherbox als bereinigt markiert ist.
CDR verkleinert die Angriffsfläche innerhalb der Plattform. Es ersetzt nicht die Schutzmaßnahmen, die Ihre Sicherheitsrichtlinie auf Laptops, Desktop-Rechnern und Smartphones ohnehin verlangt, und wir bieten es auch nicht als Ersatz an. Ein Tenant ohne Endpunktschutz wird durch CDR nicht sicher. Das sagen wir lieber unmissverständlich, als die Funktion etwas anderes nahelegen zu lassen.
Warum das besser zu einer verschlüsselten Plattform passt als ein Scanner
Ein Scanner auf dem Server ist eine Komponente, die jede Datei im Klartext liest. In einer Ende-zu-Ende-verschlüsselten Architektur kann es diese Komponente nicht geben. Wir halten das für einen Vorteil, nicht für eine Lücke. Wird auf dem Gerät bereinigt, bleibt der Klartext dort, wo er ohnehin schon war. Wer den Server kompromittiert, kann die Bereinigung nicht umgehen. Und das Ergebnis ist deterministisch. Wird dasselbe Dokument zweimal bereinigt, entsteht zweimal dasselbe bereinigte Dokument. Es gibt kein Urteil, das sich nächste Woche mit neuen Signaturen ändern könnte.
Außerdem wandert der Schutz mit der Datei. Ein Dokument, das beim Hochladen entschärft wurde, ist auch dann noch entschärft, wenn es Monate später mit einem Gast geteilt, auf einen Laptop synchronisiert oder über einen Link heruntergeladen wird.
Fragen?
Wenn Sie besprechen möchten, wie CDR zu Ihrem bestehenden Endpunktschutz passt, oder wenn Ihr Sicherheitsteam eine genaue Aufstellung braucht, was die Bereinigung je Format entfernt, schreiben Sie uns an hello@sapherbox.com.