
Passwort vergessen: Wiederherstellung ohne Hintertür beim Anbieter
Wenn nur Sie Ihre Schlüssel besitzen, kann sie niemand für Sie zurücksetzen. So löst Sapherbox vergessene Passwörter und ausgeschiedene Mitarbeitende, ohne selbst einen Schlüssel zu verwahren.
Jedes Ende-zu-Ende-verschlüsselte Produkt muss eine unbequeme Frage beantworten. Was passiert, wenn jemand sein Passwort vergisst?
Bei gewöhnlichem Cloud-Speicher ist die Antwort einfach. Der Anbieter hat die Daten. Zum Zurücksetzen weisen Sie nach, wer Sie sind, und bekommen ein neues Passwort. Bei Ende-zu-Ende-Verschlüsselung sind die Daten mit Schlüsseln versiegelt, die aus diesem Passwort abgeleitet werden. Der Anbieter hatte diese Schlüssel nie. Ist das Passwort vergessen, sind die Schlüssel weg. Genau das ist der Sinn des Designs, und genau das ist auch das Problem.
Die meisten Produkte lösen es stillschweigend mit einem Ersatzschlüssel. Er heißt Wiederherstellungsschlüssel, Admin-Schlüssel oder Key Escrow, und er liegt beim Anbieter. Das funktioniert. Es bedeutet aber auch, dass das Versprechen „niemand außer Ihnen“ nie ganz gestimmt hat. Es gibt eine zweite Partei, die Ihre Dateien öffnen kann. Sie müssen darauf vertrauen, dass sie das nie tut, nie kompromittiert wird und nie eine gerichtliche Anordnung erhält, gegen die sie sich nicht wehren will.
Sapherbox bewahrt keinen Ersatzschlüssel auf. Dieser Artikel erklärt, was wir stattdessen tun.
Was mit Ihrem Passwort tatsächlich passiert
Zuerst zur Frage, was ein Passwort in Sapherbox überhaupt bewirkt. Das Verfahren zur Wiederherstellung ergibt sich direkt daraus.
Ihr Passwort verlässt nie Ihr Gerät. Dort wird es mit Argon2id, einer absichtlich langsamen Funktion, in einen Schlüssel umgewandelt. Dieser Schlüssel entsperrt genau eine Sache, nämlich Ihren Account Master Key. Das ist ein zufälliger 256-Bit-Wert, den Ihr Browser bei der Registrierung erzeugt. Der Master Key entsperrt wiederum Ihre Identitätsschlüssel. Das sind die privaten Schlüssel, mit denen sich jeder Datei-, Ordner- und Gruppenschlüssel entpacken lässt, auf den Sie Zugriff haben.
Der Server speichert nur die verschlossenen Behälter. Einer enthält den Master Key, verpackt mit dem aus Ihrem Passwort abgeleiteten Schlüssel. Der andere enthält die Identitätsschlüssel, verpackt mit dem Master Key. Passwort, Master Key und private Schlüssel sieht der Server nie. Für ihn kann ein Passwort-Reset deshalb nicht bedeuten, dem Benutzer neue Schlüssel zu geben. Er hat keine. Ein Reset kann nur bedeuten, den vorhandenen Master Key mit einem neuen Passwort zu verpacken. Dafür muss der Master Key im Klartext auf einem Gerät vorliegen, entsperrt mit etwas, das der Benutzer besitzt.
Die Frage lautet also: Was außer dem Passwort kann den Master Key noch entsperren?
Der Wiederherstellungscode
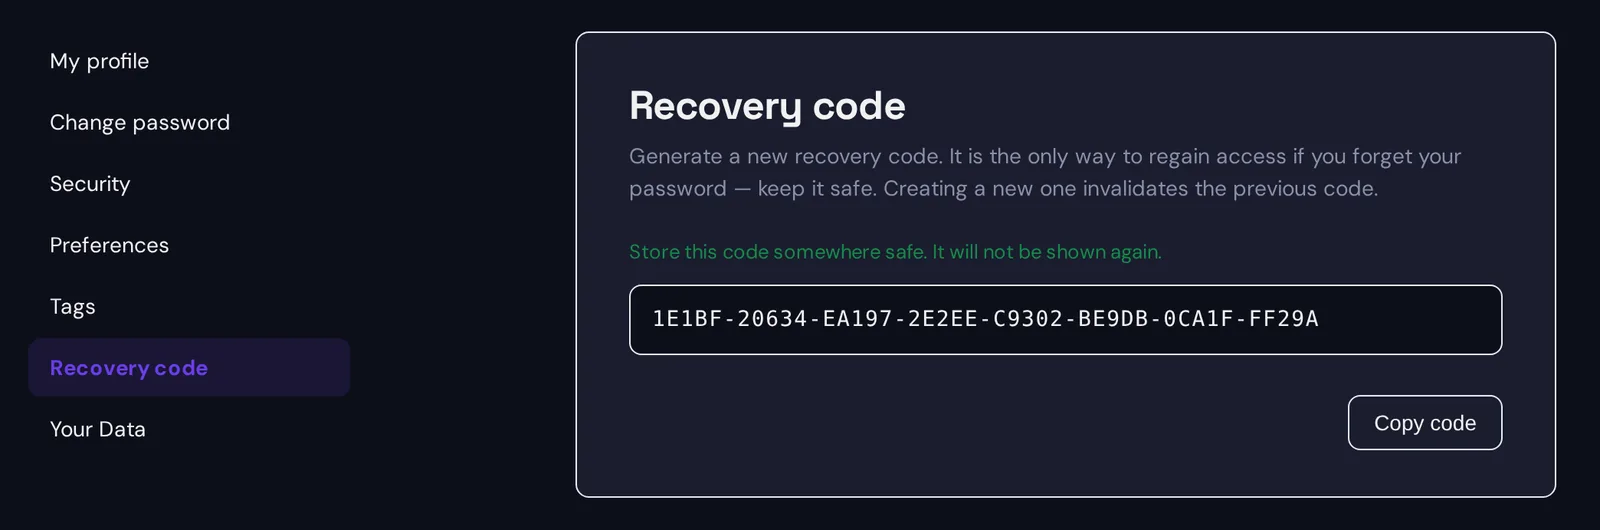
Bei der Registrierung erzeugt Ihr Browser einen Wiederherstellungscode und zeigt ihn einmal an. Mit diesem Code verpackt er Ihren Master Key ein zweites Mal. Der Server speichert diesen zweiten verschlossenen Behälter neben dem ersten. Den Code selbst sieht er nie.
Sie haben Ihr Passwort vergessen? Dann fordern Sie per E-Mail einen Link zum Zurücksetzen an, öffnen ihn und geben den Wiederherstellungscode und ein neues Passwort ein. Ihr Browser entsperrt mit dem Code den Master Key, verpackt ihn mit dem neuen Passwort und schickt den neuen Behälter an den Server. Die Identitätsschlüssel bleiben unberührt. Ihre Dateien, Ordner und Freigaben sind genau so, wie Sie sie verlassen haben, denn der Schlüssel, der sie öffnet, hat sich nie geändert. Ausgetauscht wurde nur das Schloss vor dem Schloss.
Aus diesem Design ergeben sich zwei Folgen.
Den Wiederherstellungscode verwahren Sie selbst. Verlieren Sie Passwort und Code, kann Ihnen niemand helfen, auch wir nicht. Wir zeigen den Code einmal an und bitten Sie, ihn an einem sicheren Ort aufzubewahren. Das meinen wir ernst. In Ihren Einstellungen können Sie jederzeit einen neuen Code erzeugen. Der alte wird damit ungültig.
Die Reset-E-Mail allein nützt einem Angreifer nichts. Bei vielen Diensten ist das E-Mail-Postfach der Generalschlüssel zu allem. Wer Ihre Mails liest, kann Ihr Passwort zurücksetzen und Ihr Konto übernehmen. In Sapherbox erlaubt der Link nur, einen neu verpackten Schlüssel einzureichen. Ohne Wiederherstellungscode gibt es nichts zu verpacken. Ein falscher Code scheitert kryptografisch auf Ihrem Gerät, bevor überhaupt etwas beim Server ankommt.
Wenn die Person nicht mehr da ist
Ein Wiederherstellungscode löst den Einzelfall, nicht aber den Fall der Organisation. Jemand verlässt das Unternehmen, ist nicht erreichbar oder hat den Code nie notiert. Das Unternehmen braucht trotzdem die Dateien in diesem Konto. Für ein Produkt im Geschäftsumfeld ist das kein Randfall. Es ist der Grund, warum die meisten Anbieter den Ersatzschlüssel aufbewahren.
Unsere Antwort ist ein Escrow-Schlüssel, den Ihre Organisation verwahrt und nicht wir.
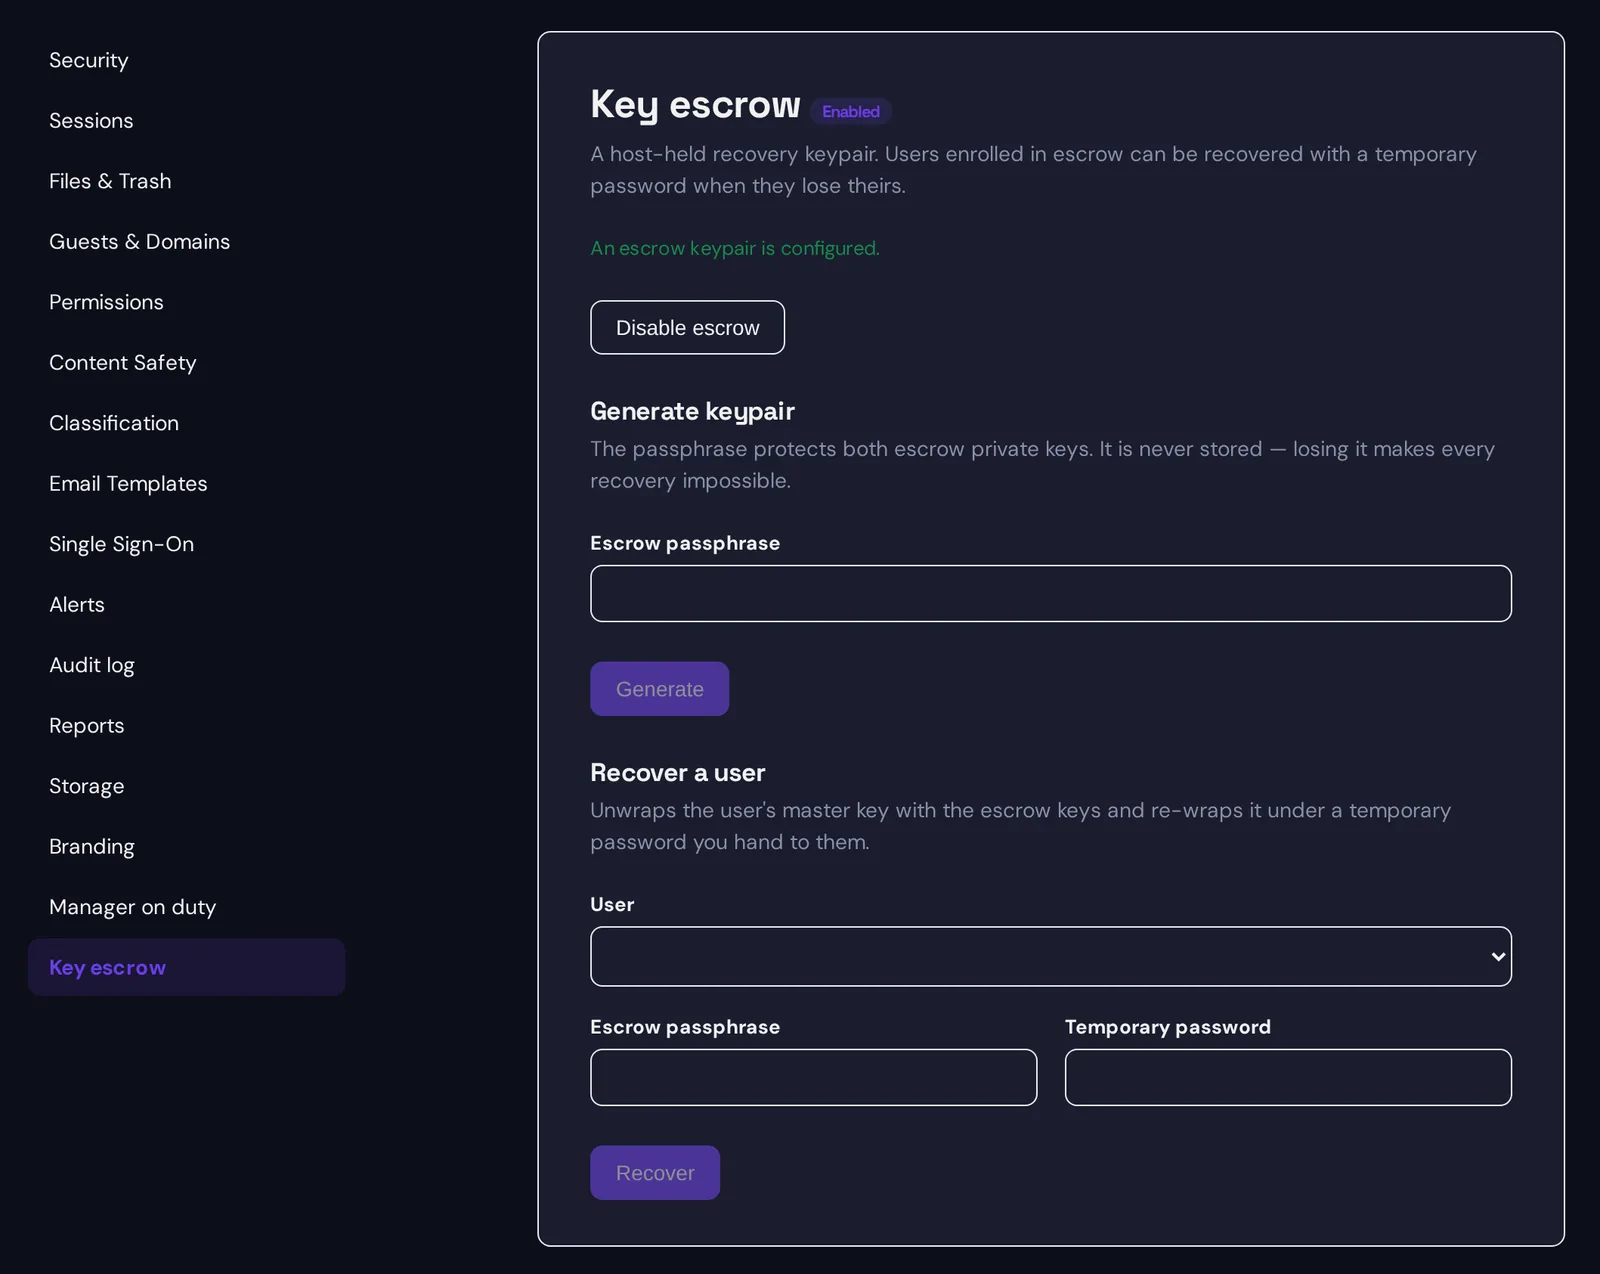
Ein Administrator aktiviert Escrow für den Tenant und erzeugt im Browser ein Escrow-Schlüsselpaar. Wie jedes Schlüsselpaar in Sapherbox ist es hybrid, RSA-4096 plus ML-KEM-768. Damit ist es genauso gegen künftige Quantenangriffe geschützt wie die Dateischlüssel. Beide privaten Schlüssel werden mit einer Passphrase verschlüsselt, die der Administrator selbst wählt. Wie ein Benutzerpasswort verlässt auch diese Passphrase nie das Gerät. Der Server speichert die verschlossenen Escrow-Schlüssel und die öffentlichen Schlüssel.
Von da an versiegelt der Browser jedes Benutzers dessen Master Key zusätzlich mit den öffentlichen Escrow-Schlüsseln. Diesen weiteren verschlossenen Behälter legt er auf dem Server ab. Ein Master Key lässt sich jetzt auf drei Wegen entsperren: mit dem Passwort des Benutzers, mit seinem Wiederherstellungscode oder mit dem Escrow-Schlüssel der Organisation.
Um ein Konto wiederherzustellen, gibt der Administrator in seinem Browser die Escrow-Passphrase ein. Damit entsperrt er die privaten Escrow-Schlüssel und entpackt den Master Key des Benutzers. Anschließend verpackt er ihn mit einem temporären Passwort. Dieses Passwort gibt er dem Benutzer oder der Person, die dessen Aufgaben übernimmt. Auch hier ändert sich auf dem Server nur dieser eine verschlossene Behälter. Dateien und Schlüssel bleiben unversehrt.
Drei Punkte sind dabei wichtig.
Escrow ist standardmäßig ausgeschaltet. Wenn Sie es nie aktivieren, gibt es nirgends einen Escrow-Schlüssel, weder in Ihrem Tenant noch bei uns. Ein Konto lässt sich dann ausschließlich mit dem Wiederherstellungscode wiederherstellen oder gar nicht. Die Aktivierung ist eine bewusste Entscheidung Ihres Administrators und wird in Ihrem Audit-Log dokumentiert.
Die Passphrase ist der Schlüssel zum Schlüssel. Geht sie verloren, ist Escrow nutzlos, denn der Server hat nur verschlüsselte Escrow-Schlüssel. Das Escrow-Schlüsselpaar lässt sich ersetzen. Benutzer, die unter dem alten Paar erfasst waren, müssen dann aber neu erfasst werden. Erst danach greift Escrow für sie wieder. Behandeln Sie die Passphrase wie die Kombination eines Tresors. Zwei Personen sollten sie kennen. Sie gehört in einen versiegelten Umschlag und niemals in eine Chatnachricht.
Jede Nutzung wird protokolliert. Eine Escrow-Wiederherstellung ist ein privilegierter Vorgang. Sie erscheint im manipulationssicheren Audit-Log, mit der handelnden Person, dem betroffenen Konto und dem Zeitpunkt. Ein Administrator kann über Escrow nicht die Dateien anderer lesen, ohne einen Eintrag zu hinterlassen. Diesen Eintrag können die betroffene Person, ein Prüfer oder der Betriebsrat einsehen.
Warum wir diese Aufteilung für richtig halten
Diese Lösung hat einen Preis, und den wollen wir benennen. Ein Wiederherstellungsschlüssel beim Anbieter ist bequem. Ein Support-Ticket genügt, und das Problem ist gelöst. Unser Design legt die Verantwortung in Ihre Hände. Sie verwahren Ihren Wiederherstellungscode, und als Organisation verwahren Sie Ihre Escrow-Passphrase.
Wir finden, die Verantwortung gehört dorthin, wo die Befugnis liegt. Die Organisation, der die Dokumente gehören, sollte sie öffnen können, wenn eine Person geht. Und es sollte sichtbar sein, wenn sie das tut. Der Anbieter speichert nur Chiffrat und sollte überhaupt nichts öffnen können. Zwischen Ihren Dateien und der Entscheidung eines Dritten sollte nicht allein ein Richtliniendokument stehen.
So sieht „Ende-zu-Ende“ aus, wenn es ein Design ist und kein Versprechen. Selbst der schwierigste Fall, das vergessene Passwort, wird gelöst, ohne dass außer Ihnen jemand einen Schlüssel besitzt.
Fragen?
Wirft dieser Artikel Fragen zur Wiederherstellung in Ihrer eigenen Organisation auf? Oder möchte Ihr Sicherheitsteam die vollständige technische Beschreibung hinter diesem Artikel lesen? Schreiben Sie uns an hello@sapherbox.com.