
Hybride Post-Quanten-Schlüsselverpackung, verständlich erklärt
Jeder Schlüssel, der eine Datei in Sapherbox schützt, ist doppelt verschlossen: klassisch und quantenresistent. Was das bedeutet, warum es beide braucht und wo die Grenzen liegen.
Wer sich in letzter Zeit Anbieterseiten angesehen hat, ist vermutlich auf Begriffe wie „quantensicher“ oder „post-quantum ready“ gestoßen. Dieser Artikel erklärt, was damit bei Sapherbox gemeint ist.
Ein Schloss für den Schlüssel
Beginnen wir damit, wie eine verschlüsselte Datei gespeichert wird. Die Datei selbst verschlüsseln wir mit einem starken symmetrischen Verfahren, AES-256-GCM. Symmetrisch heißt: Ein und derselbe Schlüssel verschließt und öffnet. Dieser Schlüssel ist zufällig erzeugt und gilt nur für diese eine Datei. Wir nennen ihn den Dateischlüssel.
Damit stellt sich die nächste Frage. Wo wird der Dateischlüssel aufbewahrt? Im Klartext neben der Datei kann er nicht liegen, sonst hätte jeder mit Zugang zum Speicher alles in der Hand. Deshalb wird auch der Dateischlüssel verschlüsselt, und zwar so, dass nur die Personen ihn zurückgewinnen können, die die Datei lesen dürfen. In der Kryptografie heißt dieser Schritt Schlüsselverpackung (key wrapping). Der Dateischlüssel wird eingepackt wie ein Geschenk, und nur der Empfänger kann die Verpackung öffnen.
Für das Verpacken nutzen wir Public-Key-Kryptografie. Jede Person hat ein Schlüsselpaar. Mit dem öffentlichen Schlüssel kann jeder etwas für diese Person verpacken. Mit dem privaten Schlüssel, den nur sie selbst besitzt, packt sie es wieder aus. In Sapherbox wird der private Schlüssel auf Ihrem Gerät mit Ihrem Passwort oder Passkey entsperrt und verlässt dieses Gerät nie.
Um diesen Verpackungsschritt geht es im Rest des Artikels. Die eigentliche Dateiverschlüsselung mit AES-256 ist durch Quantencomputer praktisch nicht gefährdet. Die Verpackung dagegen schon.
Was ein Quantencomputer ändert
Die heute verbreiteten Public-Key-Verfahren, RSA und elliptische Kurven, beruhen auf mathematischen Problemen, die gewöhnliche Computer nicht in brauchbarer Zeit lösen können. Bei RSA ist das die Zerlegung sehr großer Zahlen in ihre Faktoren, bei elliptischen Kurven ein verwandtes Problem. 1994 zeigte Peter Shor, dass ein ausreichend großer Quantencomputer genau diese Probleme schnell löst. Eine solche Maschine gibt es heute nicht. Die Schätzungen, wann es sie geben könnte, reichen von „in zehn Jahren“ bis „nie“.
Das Problem: Verschlüsselte Daten verfallen nicht. Wer heute Chiffrat kopieren kann, kann es aufbewahren und abwarten. Das kann ein Cloud-Anbieter sein, jemand, der Netzwerkverkehr mitschneidet, oder jemand, dem ein Sicherungsband in die Hände fällt. Steht 2040 ein leistungsfähiger Quantencomputer bereit, öffnen sich auf einen Schlag alle RSA-verpackten Schlüssel, die 2026 mitgeschnitten wurden, und mit ihnen alle Dateien dahinter. Dafür hat sich die Formel harvest now, decrypt later eingebürgert: heute sammeln, später entschlüsseln. Für Dokumente, die über Jahrzehnte vertraulich bleiben, ist das ein Risiko von heute, das sich für Angreifer erst später auszahlt. Dazu gehören Verträge, Patientenakten, geistiges Eigentum und alles mit gesetzlicher Aufbewahrungsfrist.
Post-Quanten-Verfahren, und warum man nicht einfach umsteigt
In den vergangenen zehn Jahren hat das NIST, die US-Standardisierungsbehörde, einen offenen Wettbewerb um Public-Key-Verfahren ausgerichtet, die Quantenangriffen standhalten. Im August 2024 veröffentlichte es die ersten Standards. Für die Schlüsselverpackung ist ML-KEM zuständig, früher unter dem Namen Kyber bekannt und als FIPS 203 standardisiert. ML-KEM beruht auf einer anderen Art mathematischer Probleme, sogenannten Gitterproblemen. Für sie ist kein effizienter Quantenalgorithmus bekannt.
Warum also nicht RSA durch ML-KEM ersetzen und fertig? Weil ML-KEM jung ist. RSA hat fast fünfzig Jahre Angriffsversuche hinter sich, ML-KEM erst wenige. Ein Standard kann solide sein und trotzdem eine Schwäche haben, die noch niemand gefunden hat. Oder eine Implementierung enthält einen Fehler. SIKE, einer der Kandidaten desselben Wettbewerbs, wurde 2022 nach Jahren der Prüfung gebrochen, in einer Stunde auf einem Laptop. Wer alles auf ein neues Verfahren setzt, tauscht ein bekanntes Risiko in der Zukunft gegen ein unbekanntes in der Gegenwart.
Hybrid: zwei Schlösser, beide Schlüssel nötig
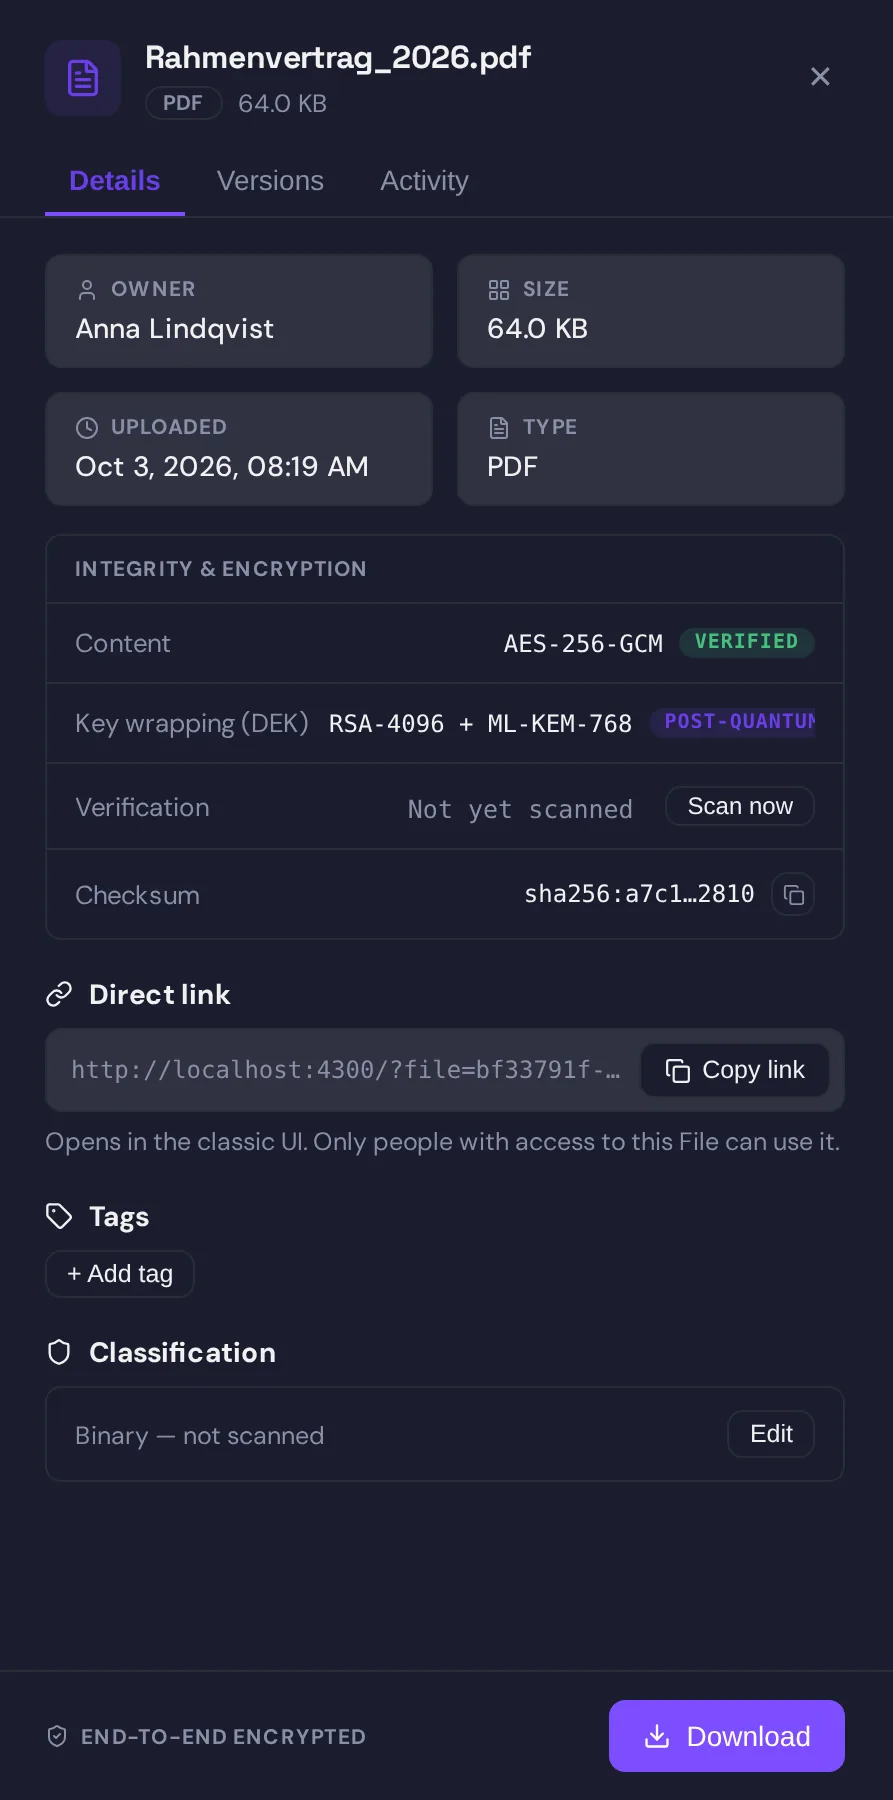
Die Branche hat sich auf eine hybride Lösung verständigt, und Sapherbox setzt sie ein. Jede Verpackung verwendet RSA-4096 und ML-KEM-768. Beide sind so kombiniert, dass ein Angreifer beide brechen muss.
So funktioniert das Verfahren im Einzelnen, wenn ein Dateischlüssel für Sie verpackt wird:
- Ihr Gerät erzeugt ein neues zufälliges Geheimnis und verschlüsselt es mit Ihrem öffentlichen RSA-Schlüssel.
- Außerdem führt es mit Ihrem öffentlichen ML-KEM-Schlüssel eine ML-KEM-Kapselung durch. Dabei entstehen ein zweites Geheimnis und ein kleines Paket, das nur Ihr privater ML-KEM-Schlüssel öffnen kann.
- Beide Geheimnisse gehen gemeinsam in eine Schlüsselableitungsfunktion. Deren Ergebnis ist der eigentliche Verpackungsschlüssel.
- Mit diesem Verpackungsschlüssel wird der Dateischlüssel verschlüsselt. Das RSA-Chiffrat, das ML-KEM-Paket und der verpackte Dateischlüssel werden zusammen gespeichert.
Zum Auspacken braucht Ihr Gerät beide Hälften. Der private RSA-Schlüssel liefert das erste Geheimnis, der private ML-KEM-Schlüssel das zweite. Fehlt einer der beiden Schlüssel, liefert die Ableitung nur Datenmüll, und der Dateischlüssel bleibt verschlossen. Ein Quantencomputer, der RSA bricht, hat die ML-KEM-Hälfte immer noch nicht. Taucht später eine Schwachstelle in ML-KEM auf, bleibt RSA intakt. Der Angreifer muss zweimal gewinnen.
Erfunden hat Sapherbox das nicht. Dieselbe Überlegung steckt hinter hybridem TLS bei Chrome und Cloudflare und hinter Apples Umstellung bei iMessage. Wir wenden sie auf die Ebene an, die für gespeicherte Dokumente am meisten zählt: die Schlüssel, die eine Datei über ihre gesamte Lebensdauer begleiten.
Wo das Verfahren greift
Es wäre einfach, nur die Dateischlüssel hybrid zu verpacken und es dabei zu belassen. Ein gutes Design hat aber keine Schwachstellen. Deshalb verwendet Sapherbox dasselbe Verfahren für jeden Schlüssel, der für jemanden versiegelt wird:
- Dateischlüssel, die für eine Person oder eine Gruppe versiegelt werden.
- Ordner-Schlüsselbündel. Über sie erhält, wer einen geteilten Ordner bekommt, Zugriff auf alles darin.
- Gruppenschlüssel, die für jedes Mitglied versiegelt werden.
- Der Suchschlüssel. Damit liegt auch der verblindete Suchindex hinter der hybriden Verpackung.
- Der optionale Escrow-Schlüssel, den Ihre Organisation für die Wiederherstellung verwahren kann.
Einen Rückfall auf ältere Verfahren gibt es nicht. Mit einer Person ohne öffentlichen ML-KEM-Schlüssel lässt sich nichts teilen. Ältere Verpackungsformate werden abgewiesen, nicht stillschweigend akzeptiert. Für alle, die sich seit Einführung des hybriden Designs registriert haben, hat der Browser bei der Registrierung beide Schlüsselpaare erzeugt.
Was es kostet
Wenig. ML-KEM-768 ist schnell, und ein verpackter Schlüssel wird durch das ML-KEM-Paket um etwa ein Kilobyte größer. Verpackt wird einmal pro Schlüssel und Empfänger, nicht pro Byte der Datei. Ein Upload von zehn Gigabyte verursacht daher denselben Zusatzaufwand wie eine einseitige Notiz. Sie werden davon nichts merken.
Was es nicht abdeckt
Diesen Teil lassen die meisten Anbieter weg.
Die Netzwerkverbindung. Die TLS-Verbindung zwischen Ihrem Browser und Ihrem Tenant nutzt weiterhin einen klassischen Schlüsselaustausch. Über sie laufen nur Chiffrat und Metadaten, denn der Inhalt wurde verschlüsselt, bevor er Ihr Gerät verlassen hat. Öffnet ein künftiger Quantencomputer eine mitgeschnittene TLS-Sitzung, sieht er Dateigrößen, Zeitstempel und Zugriffsmuster, aber nie Inhalte.
Signaturen. Freigaben werden mit Ed25519 signiert, einem klassischen Signaturverfahren. So kann ein kompromittierter Server keine Freigabe fälschen oder umleiten. Quantencomputer bedrohen auch Signaturen, aber auf andere Weise. Eine Signatur nützt einem Angreifer nur, wenn er sie jetzt fälscht, und dafür müsste der Quantencomputer schon jetzt existieren. Ein „heute sammeln, später fälschen“ gibt es nicht. Post-Quanten-Signaturen (ML-DSA) stehen auf unserer Liste. Vorgesehen sind sie für den Zeitpunkt, an dem Signaturgröße und Werkzeuge ausgereift sind.
Ihr Gerät. All das hilft nicht, wenn das Gerät kompromittiert ist, auf dem Ihre privaten Schlüssel liegen. Schadsoftware auf dem Gerät liest die Datei, nachdem Sie sie entschlüsselt haben, mit oder ohne Quantencomputer. Passkeys, Zwei-Faktor-Authentifizierung und eine begrenzte Sitzungsdauer senken dieses Risiko. Beseitigen können sie es nicht.
Metadaten. Der Server weiß, wie groß Ihre Dateien sind, wann sie sich geändert haben und wer Zugriff hat. Die hybride Verpackung schützt Schlüssel und Inhalte, nicht die Struktur Ihrer Daten. Was der Server genau sehen kann, veröffentlichen wir in der Sicherheitsübersicht.
Fragen?
Wenn sich daraus Fragen zu Ihren eigenen Dokumenten ergeben oder Ihr Sicherheitsteam die vollständige technische Beschreibung zu diesem Artikel haben möchte, schreiben Sie uns an hello@sapherbox.com.